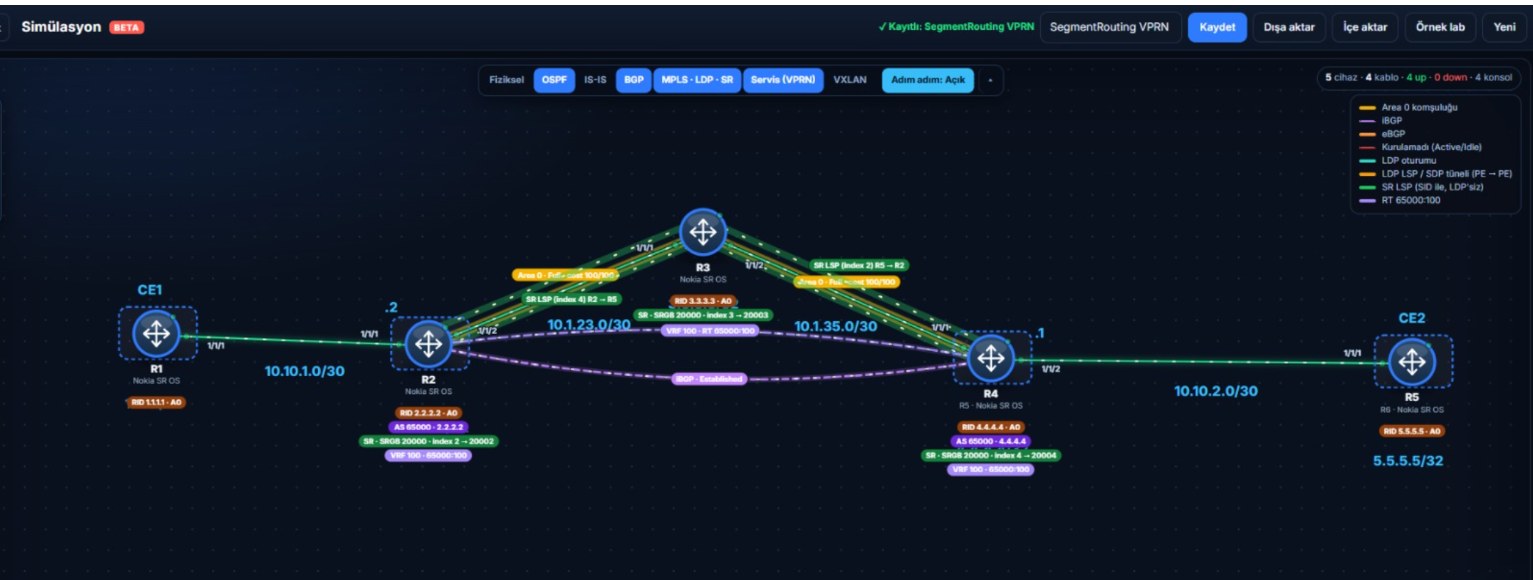
Simülasyonda kurduğum topoloji: R1 = CE1, R2 = PE1, R3 = P, R5 = PE2, R6 = CE2. Ayrıntısı 6.1’de.
Sürüm notu: Bu yazıdaki komutlar klasik CLI’ın
configure service vprn <id> auto-bind-tunnelyapısında ve simülatör bu yapıyı kullanıyor. Nokia’nın yeni sürümlerinde aynı ayarbgp-ipvpn mplsaltında da bulunuyor:configure service vprn 100 bgp-ipvpn mpls auto-bind-tunnel resolution filterve... resolution-filter sr-ospf(25.7 VPRN dokümanındabgp-ipvpn mpls auto-bind-tunnelyolu geçiyor). Eski yolun hangi sürümde kaldırıldığını ya da hangi sürümde hangisinin zorunlu olduğunu doğrulayamadım. Kendi cihazındaauto-bind-tunnelkomutunu önce?ile ara, gerekirsebgp-ipvpn mplsaltında dene.
1. Amaç
Önce kavram yazısını okuduysan bu yazı onun komut hâli. Okumadıysan tek cümle: L3VPN’in “hangi müşteri” işini VPN etiketi (MP-BGP), “karşı PE’ye nasıl giderim” işini taşıma tüneli yapar. SR gelince yalnızca ikincisi değişir.
VPRN yazısında çekirdek LDP’liydi. SR yazısında LDP’yi kaldırıp etiketi OSPF’e dağıttırdık. Bu yazıda ikisini birleştiriyorum: LDP olmayan bir çekirdekte VPRN çalışacak.
Hedef: CE1’in LAN’ından (192.168.1.1) CE2’nin LAN’ına (192.168.2.1) ping atmak. Yolda bir tuzak var, onu bilerek yaşayacağız.
2. Topoloji, IP planı ve SID planı
CE1 --- PE1 --- P --- PE2 --- CE2
| Router | Loopback | SID index | SR etiketi (SRGB 20000) | Bağlantılar |
|---|---|---|---|---|
| CE1 | LAN 192.168.1.1/24 | - | - | 10.10.1.2/30 (PE1 ile) |
| PE1 | 1.1.1.1/32 | 1 | 20001 | 1/1/1 CE1 (10.10.1.1/30), 1/1/2 P (10.1.12.1/30) |
| P | 2.2.2.2/32 | 2 | 20002 | 1/1/1 PE1 (10.1.12.2/30), 1/1/2 PE2 (10.1.24.1/30) |
| PE2 | 4.4.4.4/32 | 4 | 20004 | 1/1/1 P (10.1.24.2/30), 1/1/2 CE2 (10.10.2.1/30) |
| CE2 | LAN 192.168.2.1/24 | - | - | 10.10.2.2/30 (PE2 ile) |
AS 65000 (PE’ler arası iBGP), müşteri VRF’i VPRN 100, RD ve RT 65000:100. Loopback numarası ile SID index’ini aynı yaptım ki akılda kalsın: 4.4.4.4 → index 4 → etiket 20004.
3. Konfigürasyon: üç katman
Sırayla kuruyoruz: alt yapı (IP, OSPF, SR), servis (MP-BGP, VPRN), tünel seçimi. Üçüncüyü bilerek sona bırakıyorum.
3.1 Alt yapı: IP, OSPF ve SR (PE1)
configure router interface "system" address 1.1.1.1/32
configure port 1/1/2 no shutdown
configure router interface "toP" address 10.1.12.1/30
configure router interface "toP" port 1/1/2

configure router ospf no shutdown
configure router ospf area 0 interface "system" no shutdown
configure router ospf area 0 interface "toP" interface-type point-to-point
configure router ospf area 0 interface "toP" no shutdown

configure router mpls-labels sr-labels start 20000 end 27999
configure router ospf advertise-router-capability area
configure router ospf segment-routing prefix-sid-range global
configure router ospf segment-routing no shutdown
configure router ospf area 0 interface "system" node-sid index 1
Son beş satır SR’ın kendisi. Hepsini SR yazısında tek tek anlattım: SRGB’yi ayır, router bilgisini yay, SR’ı aç, loopback’e index ver. LDP satırı yok. P ve PE2’de aynı şeyi kendi adresleri ve index’leriyle (P: 2, PE2: 4) tekrarla.
3.2 Servis: MP-BGP ve VPRN (PE1)
configure router autonomous-system 65000
configure router bgp router-id 1.1.1.1
configure router bgp group "iBGP" peer-as 65000
configure router bgp group "iBGP" local-address 1.1.1.1
configure router bgp group "iBGP" family vpn-ipv4
configure router bgp group "iBGP" neighbor 4.4.4.4
configure router bgp no shutdown

configure port 1/1/1 ethernet mode access
configure port 1/1/1 no shutdown
configure service customer 10 create
configure service vprn 100 customer 10 create
    route-distinguisher 65000:100
    vrf-target target:65000:100
    interface "toCE" create
        address 10.10.1.1/30
        sap 1/1/1 create
        exit
    exit
    static-route-entry 192.168.1.0/24 next-hop 10.10.1.2
    no shutdown
exit all
Bu bloğun her satırı VPRN yazısında var: BGP family vpn-ipv4 ile VPN rotalarını taşır, route-distinguisher ve vrf-target müşteriyi ayırır, sap PE-CE portunu servise bağlar, static-route-entry CE’nin LAN’ını VPRN’e öğretir. PE2’de aynısı: komşu 1.1.1.1, port 1/1/2, CE adresi 10.10.2.1, LAN rotası 192.168.2.0/24 next-hop 10.10.2.2.
CE’lerde adres, LAN arayüzü ve karşı LAN için statik rota var:
# CE1
configure port 1/1/1 no shutdown
configure router interface "toPE" address 10.10.1.2/30
configure router interface "toPE" port 1/1/1
configure router interface "LAN" address 192.168.1.1/24
configure router interface "LAN" loopback
configure router static-route-entry 192.168.2.0/24 next-hop 10.10.1.1
Üç dikkat noktası:
- LAN arayüzü
loopbackolmalı. Arayüzü loopback yapan şeyloopbackkomutudur, adı değil.Loopback1diye bir isim koyup bu komutu atlarsan Nokia onu normal arayüz sayar, porta bağlanmasını bekler veDowngörünür.no shutdownbunu düzeltmez, çünkü sorun admin durumu değil. - Aynı adres iki arayüzde duramaz. Aynı /24’ü ikinci bir arayüze vermeye çalışırsan
overlaps with interfacehatası gelir. Yanlış açılanı sil, doğru olanı koru. - PE-CE linki yalnızca VPRN’de yaşar. PE’de müşteriye bakan portu global router’a bağlama. Global’de
toCEaçıp IP verirsen, sonra aynı port ve adresi VPRN’e verirken hata alırsın: bir port hemnetworkhemaccessolamaz. Yanlışlıkla açtıysanconfigure router interface "toCE" shutdownveconfigure router no interface "toCE"ile sil. Port modunuaccessyapmak için de önce portunshutdownolması gerekir (must be shutdown before changing the mode).
3.3 Dikkat: auto-bind-tunnel yok
3.2’deki VPRN’de hiçbir yerde “hangi tünelle gideceğini” yazmadım. Bu bilerek. Şimdi ne olduğuna bakalım.
4. Doğrulama: tuzağı bul
4.1 Alt yapı sağlam mı?
PE1’de tünel tablosu:
A:PE1# show router tunnel-table
===============================================================================
IPv4 Tunnel Table (Router: Base)
===============================================================================
Destination       Owner     Encap TunnelId  Pref     Nexthop        Metric
-------------------------------------------------------------------------------
2.2.2.2/32        ospf (0)  MPLS  524289    10       10.1.12.2      100
4.4.4.4/32        ospf (0)  MPLS  524290    10       10.1.12.2      200
-------------------------------------------------------------------------------
Sadece ospf (0) sahibi var: SR tünelleri. LDP satırı yok, çünkü LDP kurmadık. PE2’ye (4.4.4.4) giden SR tüneli hazır.
Simülatör notu: Burada
Ownersütunuospf (0)yazıyor. Gerçek SR OS’te SR tünellerinin bu sütundasr-ospfolarak göründüğünü biliyorum ama Nokia dokümanında örnek çıktıyı bulup doğrulayamadım. Kendi cihazında ne yazdığına bak.
4.2 MP-BGP ayakta mı?
A:PE1# show router bgp summary
...
Neighbor
Description
                   AS PktRcvd InQ  Up/Down   State|Rcv/Act/Sent (Addr Family)
                      PktSent OutQ
-------------------------------------------------------------------------------
4.4.4.4
                65000       4    0 00h00m00s 0/0/2 (VPN-IPv4)
                            3    0
State sütununda Established kelimesi yazmaz. Oturum kurulu değilse oraya durumun adı (Idle, Active, Connect) yazılır; kuruluysa onun yerine alınan/aktif/gönderilen rota sayısı yazılır. Burada sayılar var: oturum ayakta (Up/Down sütununda da süre işliyor). 0/0/2 alınan/aktif/gönderilen demek: PE1, PE2’ye 2 VPN rotası gönderdi. Karşıdan gelen rotalar sayıda görünmüyor, nedenini 4.4’teki simülatör notunda anlatıyorum.
4.3 Ping gitmiyor
A:CE1# ping 192.168.2.1 source 192.168.1.1
PING 192.168.2.1 56 data bytes
Request Timeout. icmp_seq=1.
Request Timeout. icmp_seq=2.
...
5 packets transmitted, 0 packets received, 100% packet loss
4.4 PE1’in VRF tablosunda karşı LAN yok
A:PE1# show router 100 route-table
===============================================================================
Route Table (Router: 100)
===============================================================================
Dest Prefix[Flags]                            Type    Proto     Age        Pref
      Next Hop[Interface Name]                                    Metric
-------------------------------------------------------------------------------
10.10.1.0/30                                  Local   Local     00h00m00s  0
       toCE                                                         0
192.168.1.0/24                                Remote  Static    00h00m00s  5
       10.10.1.2                                                    0
-------------------------------------------------------------------------------
No. of Routes: 2
Sadece yerel iki satır var. PE2’nin duyurduğu 192.168.2.0/24 tabloya girmemiş. Servisin kendisine bakınca ipucu ortada:
A:PE1# show service id 100 base
...
Route Dist.       : 65000:100
Vrf Target        : target:65000:100
Auto Bind Tunnel  : none
Auto Bind Tunnel : none. VPRN’e hangi tüneli kullanacağı söylenmemiş.
Simülatör notu: Bu aşamada simülatör, PE2’den gelen VPN rotalarını BGP tablosunda hiç göstermiyor (
show router bgp routes vpn-ipv4boş,0/0/2yazıyor). Gerçek bir SR OS’te rota BGP tablosunda görünür ama kullanılamaz durumdadır (next-hop çözülmediği için). İki durumda da VRF tablosunda uzak rota olmaması ortak belirti. Gerçek cihazın tam çıktısını denediğimde buraya ekleyeceğim.
4.5 Neden böyle?
PE1’in BGP’den öğrendiği rota “192.168.2.0/24, next-hop 4.4.4.4, VPN etiketi X”. Kullanabilmesi için 4.4.4.4’e bir tünelle ulaşabilmesi gerekir. Nokia’da VPRN’in varsayılan bir tünel çözümü yok (Auto Bind Tunnel : none). LDP’li çekirdekte de auto-bind-tunnel yazmak gerekiyordu, VPRN yazısında LDP için yazdık. Burada SR tüneli var ama VPRN’in hiçbir tünel türüne izni yok. Sonuç: next-hop çözülmez, rota kullanılamaz.
5. Çözüm: tüneli VPRN’e bağla
İki PE’de de:
configure service vprn 100 auto-bind-tunnel resolution filter
configure service vprn 100 auto-bind-tunnel resolution-filter sr-ospf
İki satırın anlamı:
resolution filter: “Tünel seçerken bir filtre kullan.” Sadece işaretlediğim tür geçerli.resolution-filter sr-ospf: “İzin verilen tür: OSPF’in programladığı SR tüneli.”
Bu iki satırı bilerek tam yol yazdım. Sırayla auto-bind-tunnel ve resolution-filter içine girip yazarsan context’ler kolayca karışır: resolution-filter içindeyken (res-filter# prompt’u) resolution filter yazarsan Bad command alırsın, çünkü o komut bir üst seviyeye (auto-bind#) aittir. Komut kabul edilmeyince ayar uygulanmaz ve tünel çözümü yine yoktur. Emin değilsen exit all yaz, sonra tam yolu kullan. İki PE’de de yapmayı unutma: yalnız birinde yaparsan o PE uzak rotaları görür ama dönüş yolu çözülmez, ping yine gitmez.
Alternatif: tek satır resolution any. Bu her türü (LDP, SR) kabul eder ve tünel tablosundaki tercih değerine (Pref) bakar. LDP de açıksa LDP seçilir (Pref 9 < 10). LDP kapanınca servis uygun SR tüneline kendiliğinden geçer. filter ise “yalnızca SR” demenin kesin yolu. LDP’den SR’a geçiş sırasında bunu kullanıyoruz ki servisin hangi tünelde olduğu belli olsun. Tersi de geçerli: geçişten önce filter ile yalnız ldp seçilmişse, LDP’yi kapattığın anda servis düşer.
Servis özetine tekrar bak:
A:PE1# show service id 100 base
...
Auto Bind Tunnel  : sr-ospf
6. Çalıştığını kanıtla
A:CE1# ping 192.168.2.1 source 192.168.1.1
PING 192.168.2.1 56 data bytes
64 bytes from 192.168.2.1: icmp_seq=1 ttl=64 time=25.1ms.
...
5 packets transmitted, 5 packets received, 0.00% packet loss
PE1’in VRF tablosu:
A:PE1# show router 100 route-table
...
10.10.1.0/30                                  Local   Local     00h00m00s  0
       toCE                                                         0
10.10.2.0/30                                  Remote  BGP VPN   00h00m00s  170
       4.4.4.4 (tunneled)                                           0
192.168.1.0/24                                Remote  Static    00h00m00s  5
       10.10.1.2                                                    0
192.168.2.0/24                                Remote  BGP VPN   00h00m00s  170
       4.4.4.4 (tunneled)                                           0
Uzak rotalar BGP VPN olarak geldi ve next-hop’un yanında (tunneled) yazıyor: “bu rota bir tünelle ulaşılıyor”. Bu, tünel çözümünün çalıştığının işareti.
6.1 Simülasyonda kurulmuş hâli
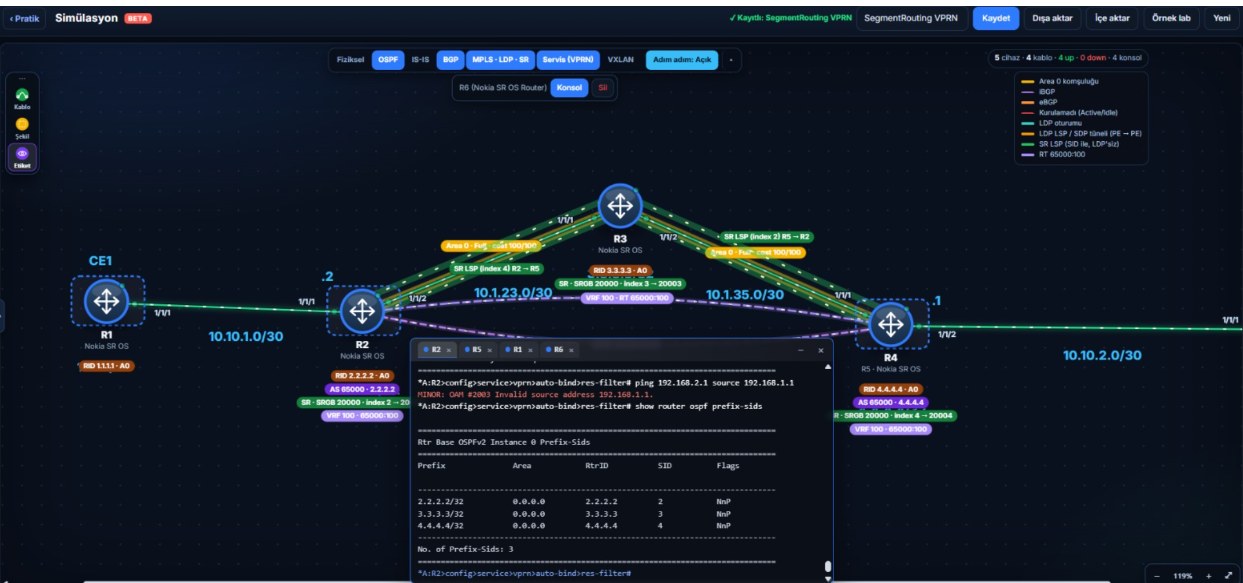
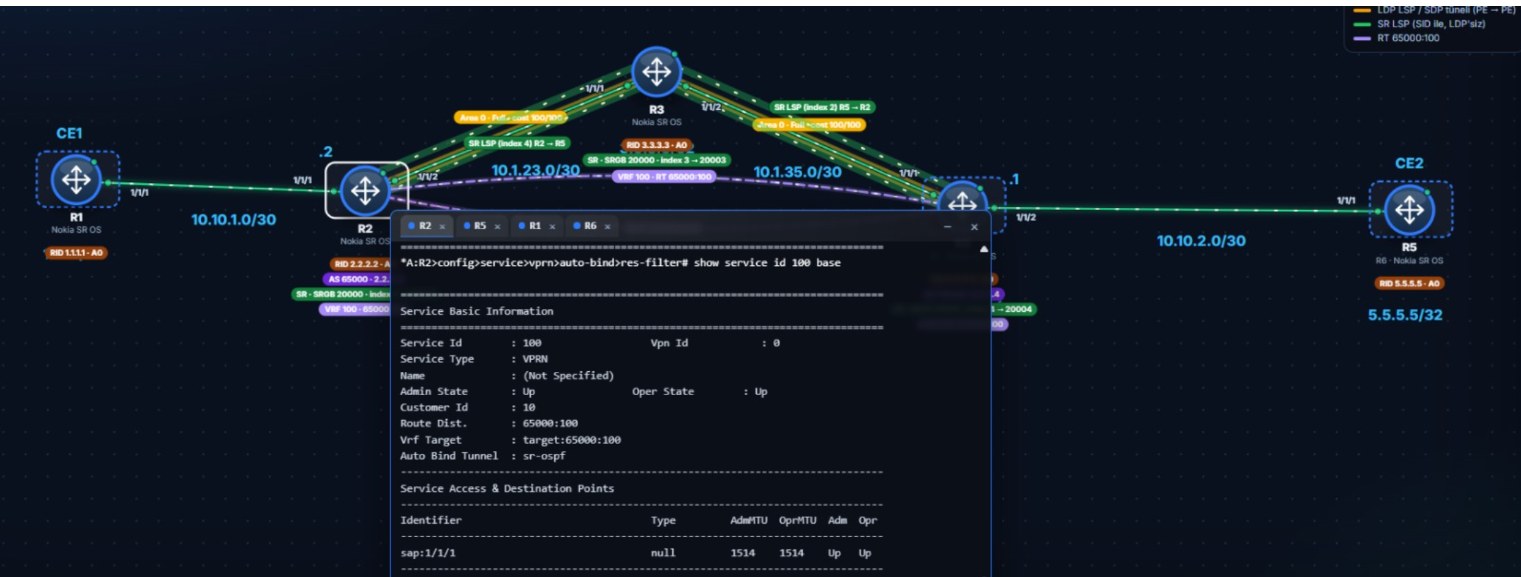
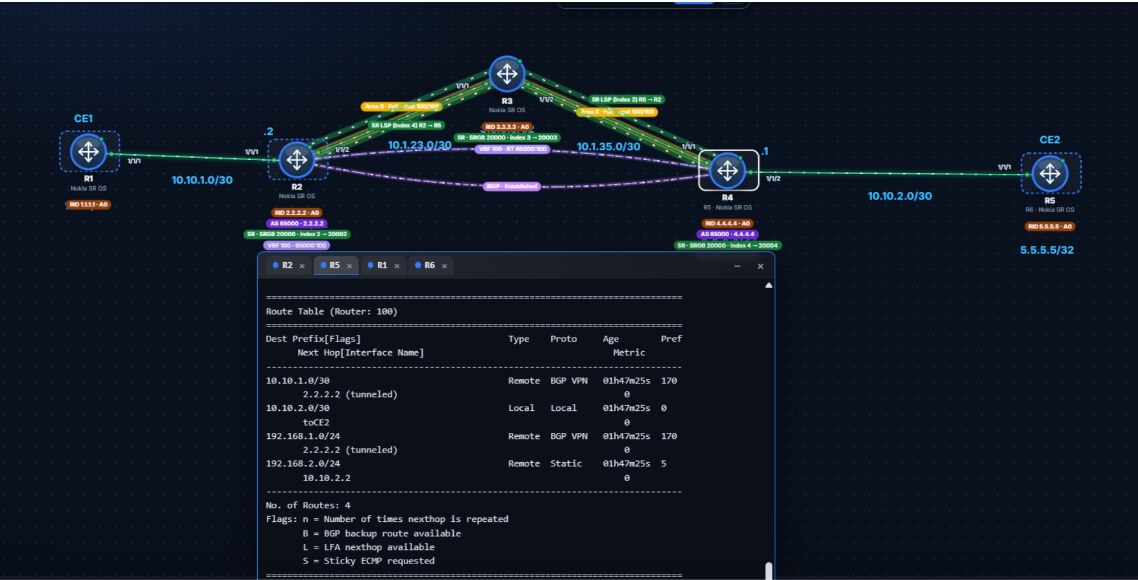
Aynı senaryoyu Simülasyon sayfasında sıfırdan kurdum, ekran görüntüleri aşağıda (topoloji haritası yazının en üstünde). Bu kurulumda router adları R1–R6: R1 = CE1, R2 = PE1, R3 = P, R5 = PE2, R6 = CE2 (haritada PE2 kutusunun üstünde R4, CE2 kutusunun üstünde R5 yazıyor, bu kutu numarası; router’ın gerçek adı alt satırda ve komut istemcisinde görünen R5, R6). Bu kurulumda SID index’leri 2, 3 ve 4 (loopback’in son oktetiyle aynı), yani etiketler 20002, 20003 ve 20004. PE2’ye giden etiket yine 20004.
SR’ın OSPF ile dağıttığı prefix-SID’ler. NnP bayrakları Nokia’nın SID’leri no-PHP duyurduğunu gösteriyor:
Düzeltmeden sonra servis özeti. Auto Bind Tunnel artık sr-ospf (prompt’taki res-filter#, ayarı resolution-filter context’inde yaptığımı gösteriyor):
PE2’nin VRF tablosu. Uzak rotalar BGP VPN ve (tunneled), kendi CE’sinin LAN’ı ise Static:
7. İki etiketi bul
Kavram yazısındaki iki etiket tabloda nerede?
VPN etiketi: PE2’nin BGP ile duyurduğu değer:
A:PE1# show router bgp routes vpn-ipv4
...
Flag  Network                                            LocalPref   MED
      Nexthop (Router)                                   Path-Id     Label
      As-Path
-------------------------------------------------------------------------------
u*>i  65000:100:10.10.2.0/30                             100         None
      4.4.4.4                                            None        100007
      No As-Path
u*>i  65000:100:192.168.2.0/24                           100         None
      4.4.4.4                                            None        100007
      No As-Path
Label sütununda 100007. Bu PE2’nin “bu paket VRF 100’ün” etiketi (Nokia’da varsayılan etiket modu VRF başına tek etiket). Dikkat: adresin başındaki 65000:100 RD, etiket ayrı bir sütunda.
Taşıma etiketi: SR etiketi, SRGB tabanı + index. PE1 4.4.4.4 için show router tunnel-table‘daki SR tünelini kullanıyor. Etiket 20000 + 4 = 20004 (P’nin SRGB tabanı 20000, PE2’nin index’i 4).
Paket PE1’den çıkarken üstte 20004, altta 100007 vardır. P, 20004’ü PE2’nin SID’i olarak tanır. PE2 hemen yanında, ama P etiketi sökmez: Nokia SR OS kendi Prefix-SID’lerini her zaman NP-flag (no-PHP) set ederek duyurur. P etiketi PE2’nin SRGB’sine göre yine 20004 yapar. PE2’ye 20004 + 100007 ulaşır. PE2 önce kendi SID etiketi 20004’ü sonlandırır, sonra 100007’ye bakıp paketi VRF 100’e verir.
Cisco ya da Huawei bir PE2 olsaydı varsayılan genelde PHP olurdu: P taşıma etiketini söker, PE2’ye yalnız VPN etiketi giderdi. Son linkte paket yakalarsan gördüğün etiket yığını bu yüzden vendora göre farklı olabilir. Not: Nokia’nın LDP’si de varsayılan olarak PHP yapmıyordu (LDP yazısı).
Hop hop izlemek istersen Simülasyon sayfasında ping’i Adım adım modunda çalıştırabilirsin. Kavramsal animasyon için kavram yazısındaki paket yolu bölümüne bak.
8. Boz: P’de SR’ı kapat
Veri düzlemi taşıma tüneline bağlı, ama BGP kontrol düzlemi değil. Bunu görmek için P’de SR’ı kapat:
configure router ospf segment-routing shutdown
PE1’de:
A:PE1# show router tunnel-table
...
No Matching Entries.

A:PE1# show router 100 route-table
10.10.1.0/30       Local  Local
192.168.1.0/24     Remote Static
No. of Routes: 2

A:CE1# ping 192.168.2.1 source 192.168.1.1
...
5 packets transmitted, 0 packets received, 100% packet loss
Tünel tablosu boşaldı (PE1’in komşusu P artık SR konuşmuyor), VRF’ten uzak rotalar gitti, ping düştü. Bu sırada PE1-PE2 BGP oturumu hâlâ ayakta: BGP TCP üzerinden loopback’lere gidiyor ve loopback’lere IP rotası duruyor. Yani “BGP up” VPN’in çalıştığı anlamına gelmez, taşıma tüneli de gerekir.
Geri aç:
configure router ospf segment-routing no shutdown
Tünel geri gelir, rotalar VRF’e döner, ping çalışır.
9. Sık yapılan hatalar
1. auto-bind-tunnel eksik. Bu yazının asıl dersi. Belirti: BGP up, tünel var, VRF’te uzak rota yok. Servis özetinde Auto Bind Tunnel : none.
2. resolution filter yazıp resolution-filter içine bir şey eklememek. Simülatörde filtre boşken hiçbir tür izin verilmiyor ve yine çözüm olmuyor.
3. P router’da SR’ı atlamak. PE’lerde SR açık, P’de kapalıysa tünel PE1 ile P arasında kopuyor ve PE2’ye giden tünel olmuyor. Her router SR konuşmalı.
4. resolution any ile sanıp SR’dayım demek. LDP de açıksa servis LDP’yi seçer (Pref 9). Hangi tünelde olduğuna Auto Bind Tunnel satırından ve tünel tablosundan bak, filter + sr-ospf ile kesinleştir.
5. Loopback’ler arası index çakışması. İki loopback aynı index’i alırsa biri SID’siz kalır (SR yazısı). SID’siz PE’ye tünel olmaz, VPN düşer.
6. Rota BGP’de yok diye export’u suçlamak. Bu simülatörde tünel yokken VPN rotası BGP tablosunda bile görünmüyor. Ben de önce statik rotanın PE2’den BGP’ye çıkmadığını sanıp export policy aramaya gittim, yanlış yöne. auto-bind-tunnel verince rota policy’siz geldi. Önce Auto Bind Tunnel : none mı diye bak, export’a ondan sonra bak. Gerçek cihazda export davranışını denemedim.
7. resolution filter komutunu yanlış context’te yazmak. res-filter# içindeyken Bad command alırsın ve ayar uygulanmaz. Bölüm 5’teki gibi tam yol yaz ya da önce exit all.
8. PE-CE linkini global router’da açmak. toCE‘yi global’de açıp sonra VPRN’e taşımak çakışma ve port modu hatalarına yol açar. Bölüm 3.2’deki notlara bak.
10. Kendin dene
Aynı senaryo iki sürümde hazır:
- Kısa sürüm: çekirdek ve VPRN hazır gelir,
auto-bind-tunneleksiktir. 7 görev: alt yapıyı incele, BGP’yi doğrula, tuzağı gör, çöz, ping at, tüneli izle, P’de SR’ı kapat-aç. - Sıfırdan sürüm: router’lar boş başlar. IP, OSPF, SR, MP-BGP ve VPRN’i sen kurarsın, tünel ayarını bilerek atlayıp tuzağa kendin düşersin. 11 görev.
Hint’ler komut ismi vermez, araştırman gerekir.
Huawei karşılığı: L3VPN’i SR-MPLS Üstünde Çalıştırmak (Huawei).
Dürüst not: Bu çıktılar simülatörden. Komutlar ve sütunlar Nokia’nın klasik CLI’ına göre hazırlandı, ama gerçek bir SR OS’te bazı sütunlar farklı görünebilir (özellikle tünel tablosundaki
Ownersütunu (ospf (0)mısr-ospfmi), tünel yokken BGP VPN rotalarının tabloda görünüp görünmemesi ve etiket numaraları). Gerçek cihazda denediğimde farkları buraya ekleyeceğim.
11. Özet
- LDP’siz bir çekirdekte VPRN çalışır, ama VPRN’e hangi tüneli kullanacağını söylemek gerekir:
auto-bind-tunnel. resolution filter+resolution-filter sr-ospfyalnızca OSPF’in programladığı SR tünellerini kullanır.resolution anyLDP ve SR’ı birlikte kabul eder, tercih değerine bakar.- Belirti: BGP up + SR tüneli var + VRF’te uzak rota yok. Servis özetinde
Auto Bind Tunnel : none. - Çalışırken VRF tablosunda uzak rotalar
BGP VPNve(tunneled)olarak görünür. - Pakette iki etiket: üstte SR (20000 + 4 = 20004), altta VPN etiketi (BGP’nin
Labelsütunu, 100007). P sadece üsttekine bakar. Nokia SID’lerini no-PHP duyurduğu için P etiketi sökmez, PE2’ye iki etiket birden gider. - P’de SR kapanınca tünel tablosu boşalır ve VPN düşer, ama BGP ayakta kalır.
Serinin tamamı: Sıfırdan MPLS.