1. Amaç
PE–CE eBGP yazısında müşteri sitelerini PE’ye eBGP ile bağlamıştım. Aynı topolojide bu sefer OSPF deneyeceğim. İki sebebi var:
- Müşterinin ağında zaten OSPF çalışıyorsa, onu BGP’ye çevirmek yerine OSPF’i operatörün ağı üzerinden uçtan uca taşımak istenebilir.
- İki yöntemi aynı lab’da kurunca farkları kendi gözümle görebiliyorum. Hangisi neden tercih ediliyor, bunu da yazının sonunda toparlıyorum.
Aynı konuyu Nokia’da eBGP ile yazmıştım: PE–CE eBGP (Nokia). Bu yazıda Nokia’ya sadece kısaca değiniyorum.
Komutları simülatörümde (ugbak.com/simulasyon) kurup çıktılarını oradan aldım. eNSP ya da gerçek cihazda sürüme göre küçük farklar olabilir; farkın beklenen yerlerini yazının içinde belirttim.
2. Büyük resim: PE bir “tercüman”
eBGP’de rota müşteriden operatöre aynı dille (BGP) geçiyordu. OSPF’te durum farklı: müşteri OSPF konuşuyor, MPLS çekirdeğindeki PE’ler arası taşıma ise MP-BGP (vpnv4) ile yapılıyor. Yani PE’nin iki yönde tercümanlık yapması gerekiyor:
- CE → PE (OSPF): CE LAN’ını OSPF ile PE’ye söyler. PE bunu OSPF dilinden BGP diline çevirir (
import-route ospf 2) ve karşı PE’ye vpnv4 ile gönderir. - PE → PE (vpnv4): Rota RD ve RT ile etiketlenip çekirdekten geçer. P router’lar müşteri rotasını görmez.
- PE → CE (OSPF): Karşı PE bu rotayı BGP dilinden OSPF diline çevirir (
import-route bgp) ve kendi CE’sine verir.
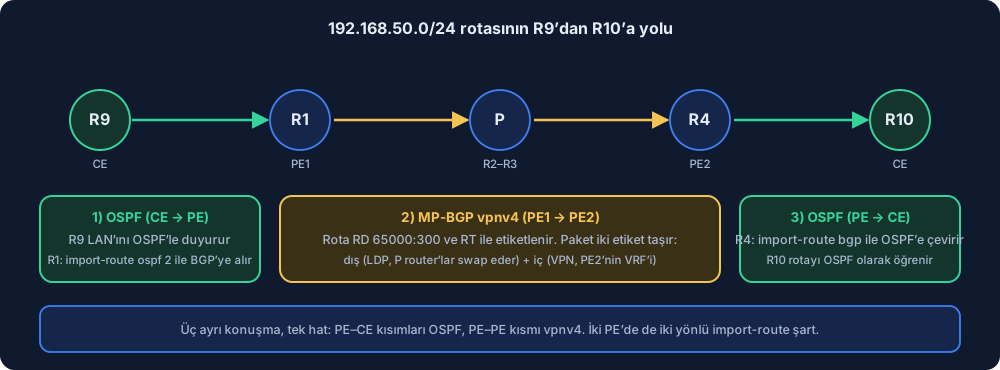
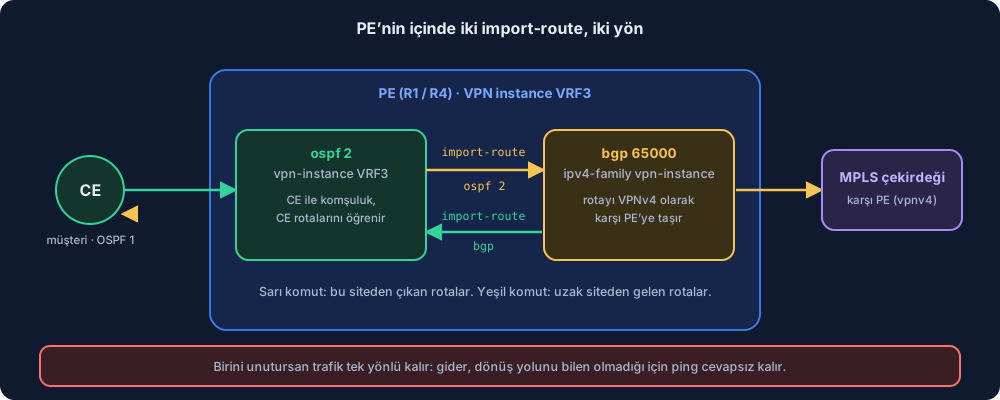
Bu çeviri iki ayrı komutla yapılıyor ve ikisi de gerekli. Birini unutunca ne olduğunu 7. bölümde kendi lab’ımdan anlatıyorum.
3. Topoloji ve IP planı
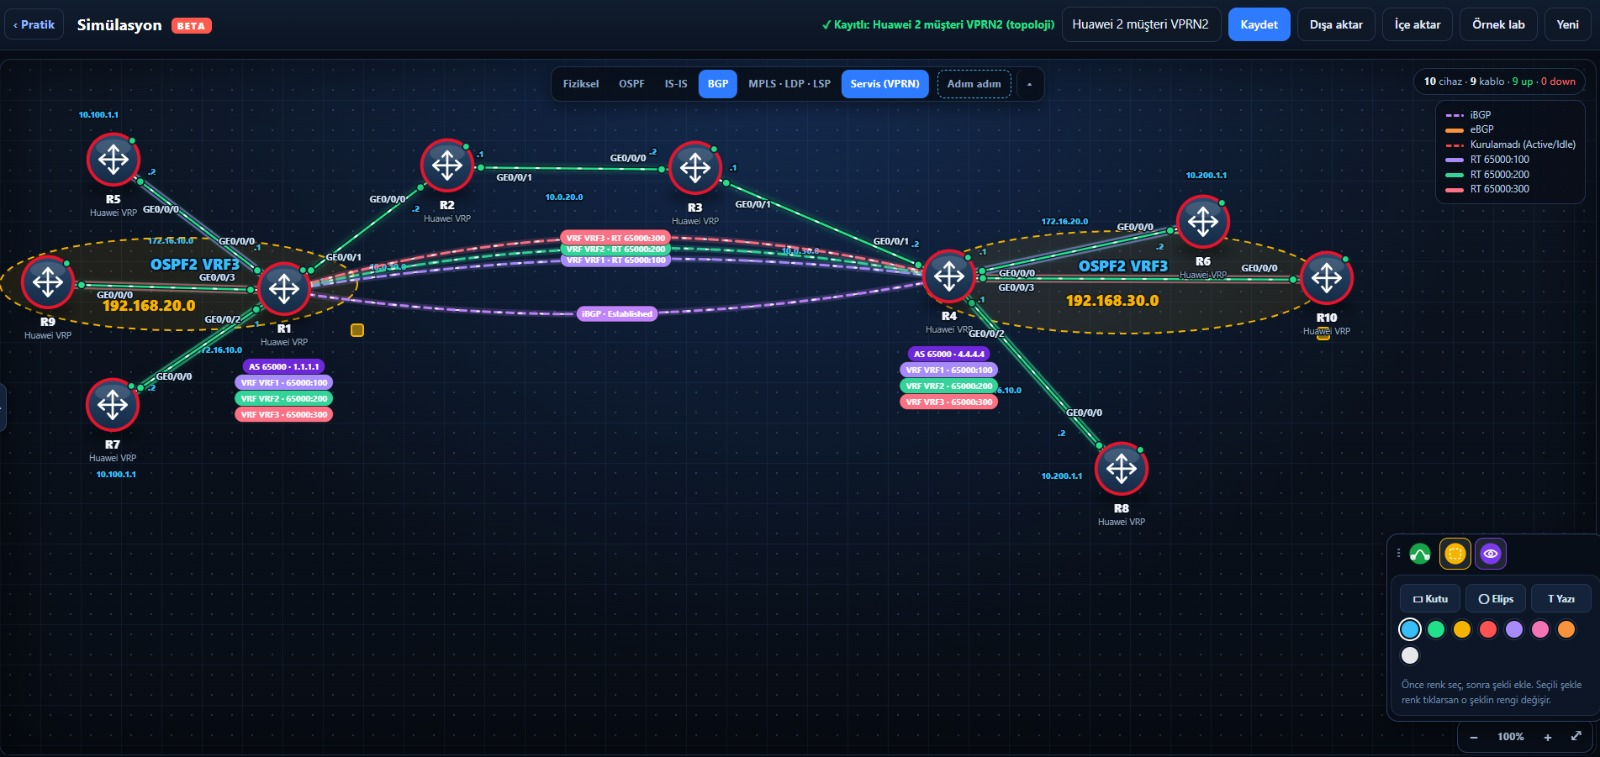
Topoloji eBGP yazısıyla aynı: R1 = PE1, R2 ve R3 = P, R4 = PE2. Müşteri C’nin iki CE’si R9 ve R10. Sadece PE–CE protokolü değişiyor.
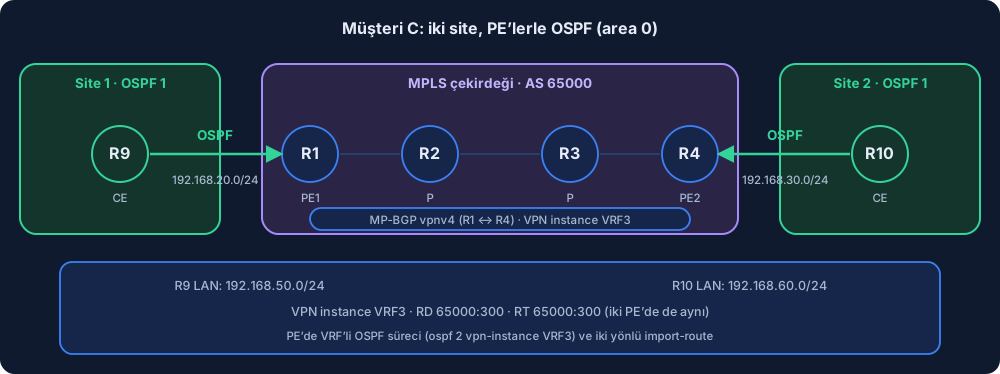
| Router | Rol | OSPF | PE–CE linki | LAN (LoopBack1) |
|---|---|---|---|---|
| R9 | CE (site 1) | süreç 1, area 0 | 192.168.20.0/24 (R9 .2, R1 .1) | 192.168.50.1/24 |
| R1 | PE1 | süreç 2, VRF3 | GE0/0/3 | |
| R4 | PE2 | süreç 2, VRF3 | GE0/0/3 | |
| R10 | CE (site 2) | süreç 1, area 0 | 192.168.30.0/24 (R10 .2, R4 .1) | 192.168.60.1/24 |
VPN instance VRF3: RD 65000:300, RT 65000:300 (iki PE’de de aynı). PE’lerde müşteriye ait OSPF süreci ayrı bir süreç: global OSPF sürecinden (süreç 1, çekirdekte) bağımsız.
Neden PE’de ayrı bir OSPF süreci?
PE’nin genel (global) tablosundaki OSPF çekirdek ağı içindir: PE’ler, P’ler ve loopback’ler orada konuşur. Müşterinin rotaları o tabloya karışmamalı. Bu yüzden Huawei’de her VRF için ayrı bir OSPF süreci açılır:
ospf 2 vpn-instance VRF3
Süreç numarası (2) yerel bir etikettir, ama import-route ospf 2 yazarken aynı numarayı kullanmak gerekir. Bir router’da birden fazla OSPF süreci olabildiği için hangisinden rota alacağını numara belirler. BGP’de böyle bir numara yok, çünkü bir router’da tek bir BGP süreci çalışır; bu yüzden OSPF’e rota alırken sadece import-route bgp yazılır.
4. Kurulum
Adım 1: PE’de VPN instance ve arayüz
R1’de:
system-view
ip vpn-instance VRF3
 ipv4-family
  route-distinguisher 65000:300
  vpn-target 65000:300 both
 quit
quit
interface GigabitEthernet0/0/3
 undo shutdown
 ip binding vpn-instance VRF3
 ip address 192.168.20.1 24
 quit
R4’te aynısı: arayüze 192.168.30.1 24. ip binding, IP’den önce gelir, yoksa arayüzdeki IP silinir.
Adım 2: PE’de VRF’e özel OSPF süreci ve iki yönlü import-route
R1’de:
ospf 2 vpn-instance VRF3
 import-route bgp
 area 0
  network 192.168.20.0 0.0.0.255
 quit
quit
bgp 65000
 ipv4-family vpn-instance VRF3
  import-route ospf 2
 quit
quit
R4’te aynısı, network 192.168.30.0 0.0.0.255 ile.
Satır satır:
ospf 2 vpn-instance VRF3: VRF3’e bağlı OSPF süreci. İçine girince prompt[R1-ospf-2]olur.import-route bgp: Uzak siteden VPN ile gelen BGP rotalarını bu OSPF sürecine al, yani CE’ye OSPF rotası olarak ver.area 0+network ... 0.0.0.255: PE–CE linkinde OSPF’i aç.0.0.0.255bir wildcard maskesi: subnet maskinin tersi (/24‘ün tersi). Yani 192.168.20.0 ağındaki arayüzler OSPF’e katılır.import-route ospf 2(BGP içinde,ipv4-family vpn-instance VRF3altında): CE’den OSPF ile öğrendiğin rotaları BGP’ye al, karşı PE’ye vpnv4 ile gönder. Buradaki 2, yukarıdaki OSPF süreç numarası.
Adım 3: CE’de OSPF
R9’da:
system-view
sysname R9
interface GigabitEthernet0/0/0
 undo shutdown
 ip address 192.168.20.2 24
 quit
interface LoopBack1
 ip address 192.168.50.1 24
 quit
ospf 1
 area 0
  network 192.168.20.0 0.0.0.255
  network 192.168.50.0 0.0.0.255
R10’da aynısı: 192.168.30.2 24, LoopBack1 192.168.60.1 24, network 192.168.30.0 0.0.0.255 ve network 192.168.60.0 0.0.0.255.
CE tarafı sıradan bir OSPF kurulumu. CE’nin VRF’ten haberi yok; PE’yi sıradan bir OSPF komşusu sanıyor.
5. Doğrulama
Komşuluk
R1’de:
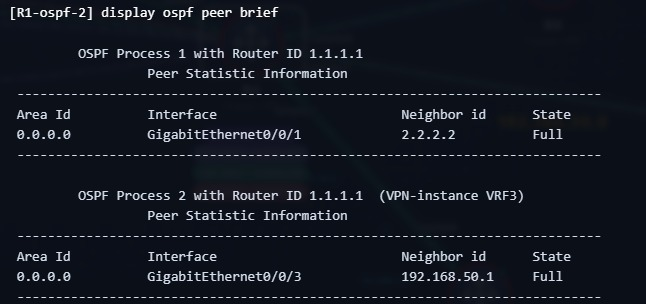
<R1> display ospf peer brief

	 OSPF Process 1 with Router ID 1.1.1.1
		  Peer Statistic Information
 ----------------------------------------------------------------------------
 Area Id          Interface                        Neighbor id      State
 0.0.0.0          GigabitEthernet0/0/1             2.2.2.2          Full
 ----------------------------------------------------------------------------

	 OSPF Process 2 with Router ID 1.1.1.1
		  Peer Statistic Information
 ----------------------------------------------------------------------------
 Area Id          Interface                        Neighbor id      State
 0.0.0.0          GigabitEthernet0/0/3             192.168.50.1     Full
 ----------------------------------------------------------------------------
İki ayrı süreç var: Process 1 çekirdekte R2 ile, Process 2 VRF3’te CE ile. Komşu kimliği (192.168.50.1), R9’un router ID’si; CE’de elle vermediğim için en büyük loopback adresi seçilmiş.
Rota tablosu
R1’de VRF3’ün tablosu:
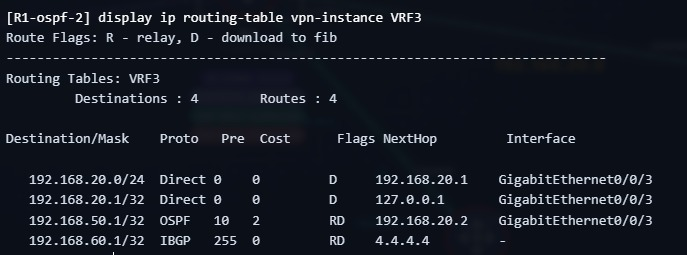
<R1> display ip routing-table vpn-instance VRF3

Destination/Mask    Proto   Pre  Cost      Flags NextHop         Interface

   192.168.20.0/24  Direct  0    0         D     192.168.20.1    GigabitEthernet0/0/3
   192.168.20.1/32  Direct  0    0         D     127.0.0.1       GigabitEthernet0/0/3
   192.168.50.1/32  OSPF    10   2         RD    192.168.20.2    GigabitEthernet0/0/3
   192.168.60.1/32  IBGP    255  0         RD    4.4.4.4         -
192.168.50.1/32OSPF: R9’un LAN’ı CE’den OSPF ile gelmiş.192.168.60.1/32IBGP, next hop 4.4.4.4: R10’un LAN’ı R4’ten vpnv4 ile gelmiş.
Önemli bir detay: LAN’ı /24 verdim ama OSPF onu /32 olarak duyurdu. Huawei’de loopback arayüzü OSPF’e her zaman host rotası (/32) olarak girer, maskesi ne olursa olsun. Gerçek cihazda da aynı davranışı bekliyorum. LAN’ı gerçek bir fiziksel arayüze verseydim /24 görürdüm.
R10’da:
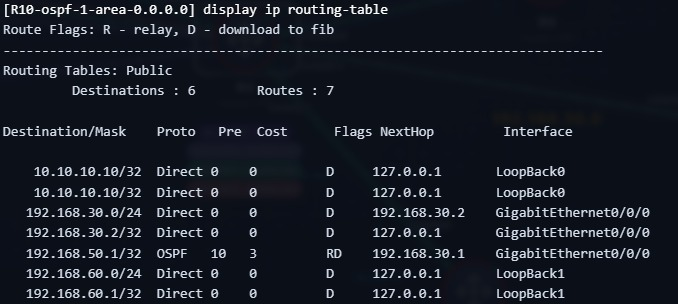
<R10> display ip routing-table

   192.168.30.0/24  Direct  0    0         D     192.168.30.2    GigabitEthernet0/0/0
   192.168.30.2/32  Direct  0    0         D     127.0.0.1       GigabitEthernet0/0/0
   192.168.50.1/32  OSPF    10   3         RD    192.168.30.1    GigabitEthernet0/0/0
   192.168.60.0/24  Direct  0    0         D     127.0.0.1       LoopBack1
   192.168.60.1/32  Direct  0    0         D     127.0.0.1       LoopBack1
R10, R9’un LAN’ını OSPF olarak öğrenmiş, next hop PE (192.168.30.1). R10’un bildiği tek şey bu: “uzak LAN’a PE üzerinden gidilir”. Arada MPLS olduğunu bilmiyor. Beklentim: gerçek cihazda bu rota R10’da inter-area (OSPF Type 3) olarak görünür, display ospf routing çıktısında bunu görebilirsin. Neden böyle olduğunu 6. bölümde anlatıyorum.
Uçtan uca ping
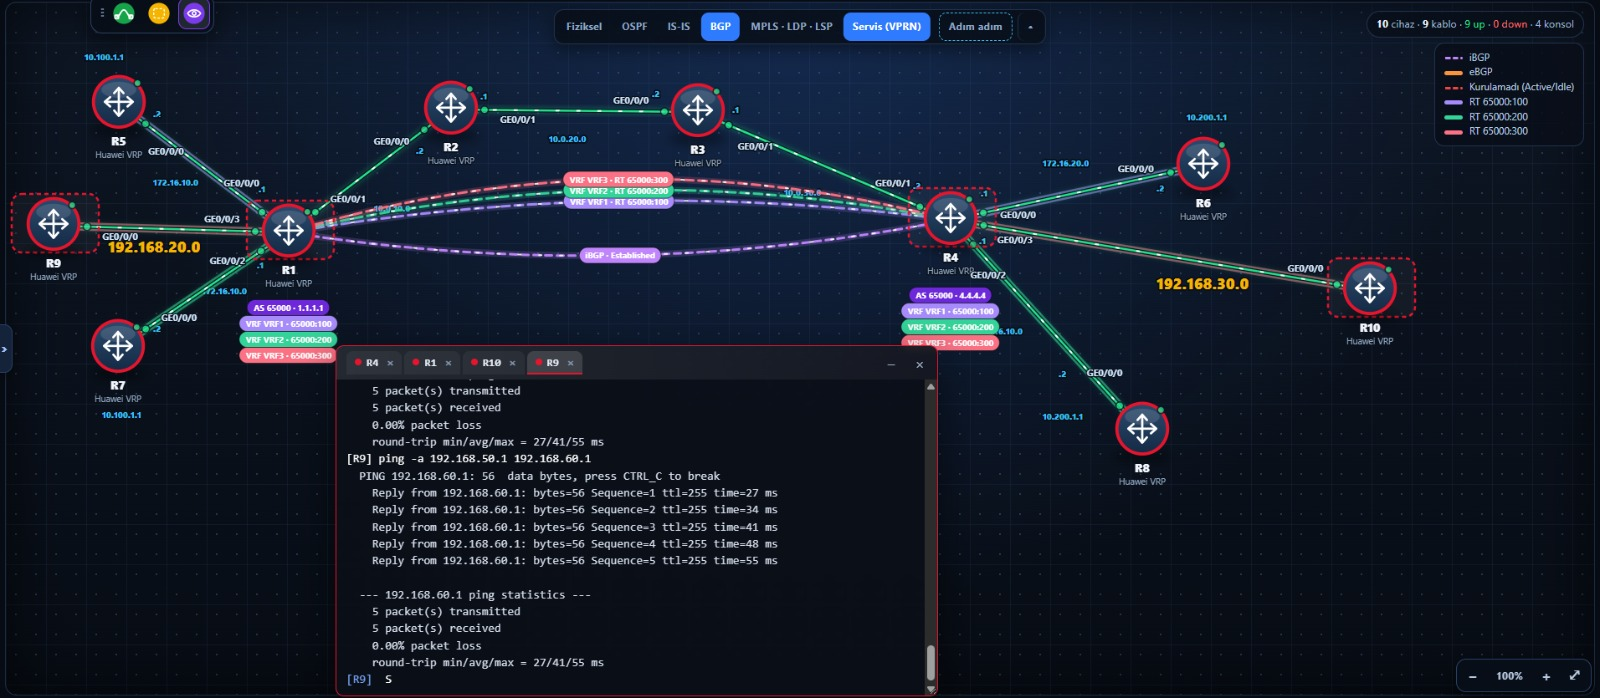
<R9> ping -a 192.168.50.1 192.168.60.1
  PING 192.168.60.1: 56  data bytes, press CTRL_C to break
    Reply from 192.168.60.1: bytes=56 Sequence=1 ttl=255 time=27 ms
    ...
  --- 192.168.60.1 ping statistics ---
    5 packet(s) transmitted
    5 packet(s) received
    0.00% packet loss
-a 192.168.50.1 kaynak adresi LAN adresi yapar. Kaynak vermezsem paket link adresinden (192.168.20.2) çıkar ve karşı taraf o ağı bilmediği için cevap dönmez (bkz. 7.4).
6. OSPF’in VPN içinde farklı davrandığı yerler
Normal bir OSPF’ten alışık olduğun birkaç şey burada değişiyor. Hepsi RFC 4577‘de tanımlı:
- Rota tipi değişir. Karşı sitenin LAN’ı, orada aynı alandaki bir rota (intra-area) olsa bile, uzak CE’ye genelde inter-area (Type 3) olarak gelir. Çünkü rota BGP’den geçip OSPF’e yeniden girer. İki PE’nin domain-id’leri aynıysa böyle olur (varsayılanda ikisi de aynı). Domain-id’ler farklıysa rota external (Type 5) olarak verilir. Bu, iki farklı OSPF alanını birbirinden ayırmak için kullanılır.
- DN bit (Down bit). PE, CE’ye verdiği Type 3 ve Type 5 LSA’larda bu biti işaretler. Başka bir PE bu biti taşıyan LSA’yı görürse yok sayar. Amaç döngüyü önlemek: rota CE üzerinden başka bir PE’ye geri sızıp tekrar BGP’ye girmesin. eBGP’de bu işi AS_PATH yapıyordu.
- Metrik taşınır. OSPF maliyeti BGP’de MED olarak taşınır (RFC varsayılanı: OSPF mesafesi + 1), uzak PE bunu OSPF metriğine çevirir. Bu yüzden R10’da maliyet 3 gibi bir sayı görüyorsun.
- Yedek (backdoor) link sorunu. İki site arasında ayrıca doğrudan bir link varsa, o link üzerinden öğrenilen rota (intra-area) MPLS üzerinden gelen inter-area rotadan daha tercih edilir. Trafiği VPN üzerinden tutmak için PE’ler arasında sham-link kurulur. Bu yazının kapsamı dışında, ama OSPF kullanımının gerçek hayatta neden zorlaştığını gösteren örneklerden biri.
Bunlar eBGP’de yok: orada substitute-as ve AS_PATH var, OSPF’te DN bit ve domain-id. Karşılaştırmayı 8. bölümde tabloya döküyorum.
7. Takıldığım yerler
Lab’ı adım adım kurarken yaşadığım şeyleri sırayla yazıyorum. Hepsi gerçek hata mesajı ve gerçek durum.
7.1 R9 uzak LAN’ı göremiyor: iki import-route‘tan biri eksik
PE tarafı doğru görünüyordu. R1’in VRF3 tablosunda uzak LAN (192.168.60.1/32) IBGP olarak duruyordu, yani VPN çalışıyordu. Ama CE tarafında:
<R9> display ip routing-table 192.168.60.1
Info: The route does not exist.
Sebep: import-route ospf 2 (BGP içinde) bu sitenin rotalarını dışarıya gönderir. Uzak siteden gelen rotaları CE’ye vermek için OSPF sürecinde ayrı bir komut gerekir: import-route bgp. Ben ikisini birbirine karıştırmıştım. İkisini şöyle ayırıyorum:
| Nerede | Komut | Yön |
|---|---|---|
bgp 65000 → ipv4-family vpn-instance VRF3 | import-route ospf 2 | CE’den çekirdeğe: bu sitenin rotaları VPN’e |
ospf 2 vpn-instance VRF3 | import-route bgp | Çekirdekten CE’ye: uzak sitenin rotaları CE’ye |
Teşhis ipucu: Rota PE’de var ama CE’de yoksa, import-route bgp eksiktir. Rota PE’de de yoksa zincirin daha geri bir halkasına bak (7.5).
7.2 PE’de VRF’li tabloya bakmayı unutmak
R1’de düz display ip routing-table yazdığımda müşterinin rotalarını göremedim: o komut genel tabloyu gösterir. Müşteri rotaları VRF’in kendi tablosunda:
<R1> display ip routing-table vpn-instance VRF3
Aynı şekilde display ospf peer iki süreci birlikte listeler; müşterinin komşusu Process 2 altında görünür (5. bölümdeki çıktı).
7.3 PE’den uzak CE’ye ping atınca cevap dönmüyor
R4’ten uzak CE’nin LAN’ına ping attım:
<R4> ping -vpn-instance VRF3 192.168.50.1
    Request time out
Paket gidiyor ama dönüş yok. VPN içinde bir adrese PE’den ping atarken -vpn-instance VRF3 gerekir (VRF’siz ping genel tabloya bakar). Ama VRF’li de olsa cevap gelmedi, çünkü paketin kaynağı R4’ün PE–CE link adresi (192.168.30.1). R9’un bu ağa dönüş rotası yok: o link bir Direct rota, import-route ospf 2 ise yalnız OSPF rotalarını BGP’ye alır. Bu bir hata değil; PE’den uzak CE’ye ping böyle çalışmaz. Doğru test CE’den CE’ye, LAN adresleriyle:
<R9> ping -a 192.168.50.1 192.168.60.1
PE’nin link ağlarını da göstermek istersen import-route direct ekleyebilirsin. Ama gerçek servis ağlarında link adreslerini müşteriye açmak genelde istenmez.
7.4 ping -a “Bind source address failed”
R4’te ping -a 192.168.50.1 192.168.60.1 yazınca:
Error: Bind source address failed.
-a ile verilen kaynak adres o router’ın kendi arayüzünde olmak zorunda. 192.168.50.1 R9’un adresi, R4’te yok. Aynı komut R9’da çalışır.
7.5 Rota zincirin neresinde kayboluyor?
Uzak LAN R4’ün VRF3 tablosuna gelmedi, R1’e de ulaşmadı. Zincir dört halkalı olduğu için geriye doğru baktım:
- R10’da LAN OSPF’e giriyor mu? (
display ospf peer briefkomşuluk Full mu, OSPFnetworksatırları LAN’ı kapsıyor mu?) - R4’ün VRF3 tablosunda OSPF olarak görünüyor mu?
- R4’te
display bgp vpnv4 vpn-instance VRF3 routing-tableiçinde var mı? (import-route ospf 2doğru yerde mi?) - R1’e vpnv4 ile gelip VRF3 tablosuna girmiş mi? (RT’ler tutuyor mu?)
Benim lab’da sebep birinci maddeydi: R10’da LAN için network satırı yoktu. Komşuluk Full’dü, link ağı OSPF’teydi, ama 192.168.60.0 hiç OSPF’e girmemişti. R10 o ağı kendisi duyurmadığı için R4 de öğrenemedi, zincirin geri kalanı da boş kaldı. Komşuluk Full diye “OSPF tamam” sanmak tuzak: komşuluk ile rotanın duyurulması ayrı şeyler. Rotayı duyuran şey network satırı (ya da arayüzde ospf enable).
Üstüne R10’un OSPF bölümü dağınıktı: aynı ağ için iki farklı wildcard (0.0.0.3 ve 0.0.0.255) girmiştim. Fazla satırlar tek başına bir şey bozmuyor ama okumayı zorlaştırıyor. Sade ve doğru hali:
ospf 1
 area 0.0.0.0
  network 192.168.30.0 0.0.0.255
  network 192.168.60.0 0.0.0.255
Kural: geriye doğru bakarken en uçtan başla. CE kendi LAN’ını OSPF’e koymadıysa PE tarafında ne yapsan boşuna.
7.6 LAN’ı /24 verdim ama /32 görüyorum
R9’un LoopBack1’i 192.168.50.1/24. R1’in tablosunda ise 192.168.50.1/32 var. Bunu bir hata sandım, değilmiş: Huawei’de loopback’ler OSPF’e host rotası olarak girer (5. bölümdeki not). Pratikte etkisi yok, çünkü ping ve yönlendirme /32 ile de çalışır. Ama bir “LAN” anlatmak istiyorsan loopback yerine gerçek bir arayüz kullan.
8. eBGP ile karşılaştırma
İki yazıyı aynı topolojide kurunca ortaya çıkan farklar:
| Konu | PE–CE eBGP | PE–CE OSPF |
|---|---|---|
| PE’de ek ayar | VRF içinde peer ... as-number | VRF’e özel OSPF süreci + import-route bgp + BGP’de import-route ospf 2 |
| CE’de ek ayar | bgp 65001, peer, network | ospf 1, area 0, network |
| CE’nin rotayı görmesi | EBGP, AS yolu 65000 ... | OSPF (inter-area), metrik taşınır |
| İki site aynı AS | Tuzak: substitute-as gerekir | Böyle bir sorun yok (AS yolu yok) |
| Döngü önleme | AS_PATH | DN bit, route tag, domain-id |
| Birden fazla rota arasında tercih | local-pref, MED, community, route-policy | Maliyet, rota tipi (intra/inter/external) |
| Prefix sayısını sınırlama | peer ... route-limit | Zor: PE müşterinin LSA’larını alır |
| PE’ye yük | Sadece prefix’ler | Müşteri alanındaki her değişim SPF ve LSA demek |
| Yedek link senaryosu | Normal BGP tercihi | Sham-link gerekebilir |
| Müşteri kendi IGP’sini uçtan uca korur mu | Hayır (BGP araya girer) | Evet, OSPF alanı VPN’in öbür ucunda da görünür |
Kısa özet: OSPF kurulumu CE tarafında basit, PE tarafında karmaşık. eBGP’de ise ters. Operatörün asıl yükü PE’de olduğu için tablo eBGP lehine kayıyor.
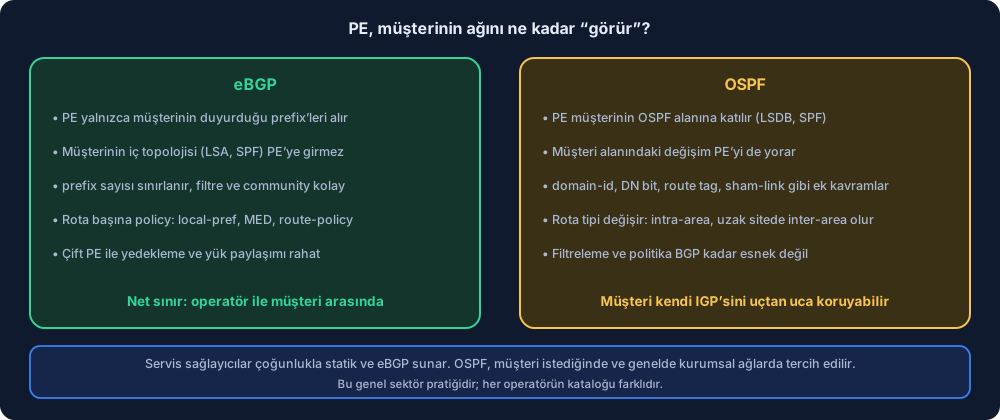
9. Gerçek hayatta hangisi, neden?
Bunu yazarken kendime de sordum: bu lab’daki kurulum sahada karşıma çıkar mı? Cevabım şu, ama bir uyarıyla: aşağıdakiler genel sektör pratiği ve teknik gerekçeler; kesin bir istatistiğim yok ve her operatörün hizmet kataloğu farklı.
Operatörler çoğunlukla statik rota ve eBGP sunar. OSPF’i bazıları isteyen müşteriye verir, bazıları hiç sunmaz. Sebepleri:
- PE müşterinin içine girmek istemez. OSPF’te PE, müşterinin OSPF alanına katılır: LSA alır, SPF çalıştırır. Müşterinin ağında bir link dalgalanırsa PE’nin CPU’su da yorulur. Binlerce müşteriyi aynı PE’de taşıyan bir operatör için bu ciddi bir risk. eBGP’de PE yalnızca müşterinin duyurduğu prefix’leri alır ve müşterinin iç yapısını görmez.
- Sınır net olmalı. BGP, iki yönetimsel alan arasındaki doğal sınır protokolü: prefix sayısı sınırlanır, filtre ve community ile politika uygulanır. OSPF’te bu kontrol çok daha zayıf.
- Politika ve trafik yönetimi. Çift PE’li müşteride yük paylaşımı, yedekleme, tercih edilen yol: BGP’de local-pref, MED, community ile rahat; OSPF’te metrik oyunlarıyla yapılır.
- OSPF’in VPN içinde ek karmaşası var. Domain-id, DN bit, route tag, sham-link, rota tipinin değişmesi. Müşteri bunları bilmeyince destek yükü artar.
- Ölçeklenme. Her VRF için ayrı bir OSPF süreci açılır; bir cihazda süreç ve komşu sayısının bir sınırı var.
OSPF yine de kullanılıyor, özellikle şu durumlarda:
- Müşteri kurumsal bir ağ ve kendi OSPF’ini WAN üzerinden korumak istiyor.
- Müşterinin BGP bilgisi ya da isteği yok.
- Eski bir özel hat ağından MPLS VPN’e geçiş sürüyor ve mevcut yönlendirme yapısı değiştirilmek istenmiyor.
- Operatör bunu yönetilen hizmetin bir parçası olarak sunuyor.
Yani kısaca: operatör açısından eBGP daha temiz, OSPF müşteri isterse mümkün. Bu yüzden bu yazıdaki kurulumu bilmek faydalı, ama sahada ilk olarak statik ve eBGP ile karşılaşman daha olası.
10. Nokia ile farklar
Nokia SR OS’ta da aynı mantık var: müşterinin OSPF’i VPRN servisinin içinde çalışır ve iki yönde birer aktarma gerekir. Komut tarafı farklı. Bu tablodaki Nokia kısmını henüz kendi lab’ımda doğrulamadım (simülatörde Nokia VPRN OSPF yok), o yüzden yalnızca genel yönü yazıyorum; Nokia yazısını çıktılarla birlikte ayrıca yazacağım.
| Konu | Nokia SR OS | Huawei VRP |
|---|---|---|
| OSPF nerede çalışır | VPRN servisinin içindeki OSPF örneği | ospf 2 vpn-instance VRF3 ayrı süreç |
| CE rotası → VPN | VRF export politikası | BGP’de import-route ospf 2 |
| VPN rotası → CE | OSPF export politikası | OSPF’te import-route bgp |
| Aktarma mantığı | Politika açık ve zorunlu | Tek satır komut |
Nokia’da neyin nereye aktarıldığı politikada açıkça yazıldığı için daha çok şey öğretiyor, Huawei’de tek satırla geçiyor. eBGP yazısında da aynı farkı görmüştük.
11. Özet
- PE–CE OSPF’te müşteri OSPF, çekirdek vpnv4 konuşur. PE iki yönlü tercüman:
import-route ospf 2(BGP içinde) veimport-route bgp(OSPF içinde). İkisi de gerekli. - PE’de müşteri için ayrı OSPF süreci:
ospf 2 vpn-instance VRF3. Düzospf 1çekirdek içindir. - BGP’de tek süreç olduğu için
import-route bgpnumarasız; OSPF’te birden fazla süreç olabildiği içinimport-route ospf 2numaralıdır. - PE’de müşterinin tablosuna
display ip routing-table vpn-instance VRF3ile bak. VPN içinden ping:ping -vpn-instance VRF3. - CE’den CE’ye ping’te LAN adresini kaynak ver (
ping -a), PE link ağları CE’ye yayılmaz. - Rota PE’de var ama CE’de yoksa
import-route bgpeksik. PE’de de yoksa zincirde geriye doğru ilerle. - Loopback’ler OSPF’e /32 olarak girer.
- VPN içinde OSPF’in kuralları: rota tipi inter-area olur, DN bit döngüyü önler, domain-id aynı olmalı, yedek link varsa sham-link gerekir.
- Gerçek hayatta operatörler çoğunlukla statik ve eBGP sunar; OSPF müşteri isterse ve kurumsal ağlarda görülür. PE’nin müşterinin alanına girmesi ve ek karmaşa başlıca sebep.
Bu yazıdaki topolojiyi Simülasyon sayfasında hazır bulabilirsin: Yeni → Huawei → “PE–CE OSPF: üçüncü müşteri (Huawei)”. “Konfigle aç” müşteri A, B ve C’yi kurulu getirir. “Sadece topoloji” ile R9 ve R10’un konfigürasyonu senden gelir.
Aynı kurulumu pratik yap: PE–CE OSPF lab’ı (Huawei). Çekirdek hazır geliyor, sen CE’de OSPF, PE’de VRF’li OSPF süreci ve iki yönlü import-route‘u kuruyorsun.
Kaynaklar
- RFC 4577: OSPF as the Provider/Customer Edge Protocol for BGP/IP VPNs: domain identifier, DN bit, route tag, sham-link ve OSPF maliyetinin MED’e taşınması.