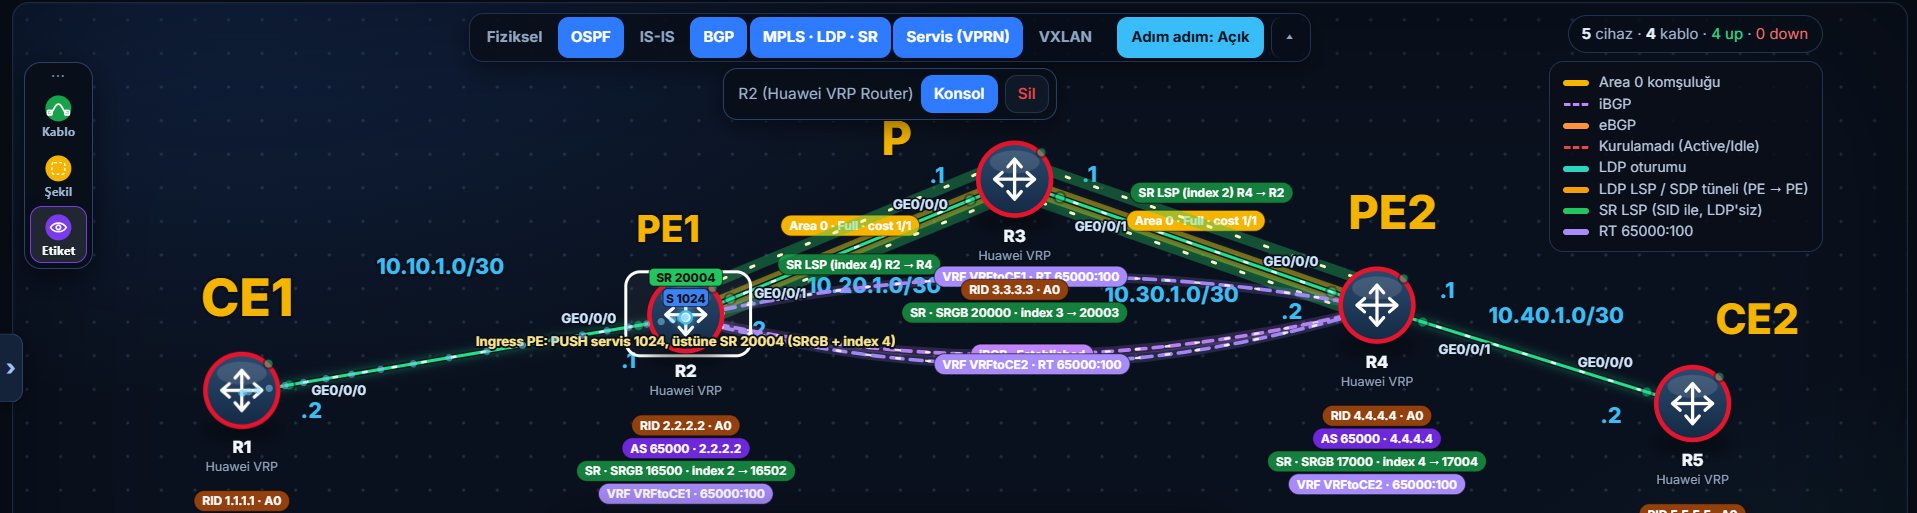
Topoloji: R1 = CE1, R2 = PE1, R3 = P, R4 = PE2, R5 = CE2. Müşteri LAN’ları CE’lerde Loopback1 üzerinde (192.168.1.1/24 ve 192.168.2.1/24).
1. Ne yapmaya çalışıyorum
Çekirdekte LDP olmayacak. Etiketleri OSPF üzerinden Segment Routing dağıtacak, onun üstüne de müşteri VPN’i (L3VPN) oturacak. Hedef basit: CE1’in LAN’ından CE2’nin LAN’ına ping.
Kavramı ayrı yazıda anlattım. Burada sadece komutlar ve takıldığım yerler var. Nokia’daki aynı işi şu yazıda yaptım, orada da küçük bir tuzak çıkmıştı.
Konfigürasyon bloklarını kısalttım: sadece konuyla ilgili kısımları gösteriyorum, fiziksel arayüz IP’leri plandaki tabloya göre senin tamamlaman gerekiyor. Gerçek bir Huawei cihazında platforma ve sürüme göre ek komutlar gerekebilir, bazı sürümlerde (iki aşamalı yapılandırma kullananlarda) yazdıklarını aktif etmek için commit de lazım. Müşteri LAN’ları da gerçek bir LAN değil, CE’lerdeki Loopback1 adresleri, uç nokta görevi görüyorlar.
Önce eNSP’de yapmayı denedim. AR imajı segment-routing komutunu tanımıyor, NE40E ise ayrıca paket istiyor ve bende donuyor. O yüzden bu sitedeki simülasyon sayfasında, boş topolojiden başlayarak kurdum. Çıktıların hepsi simülatörden.
2. Plan
| Router | Rol | Loopback0 | SID index | Bağlantılar |
|---|---|---|---|---|
| R1 | CE1 | 1.1.1.1/32 | - | GE0/0/0 10.10.1.2/30 |
| R2 | PE1 | 2.2.2.2/32 | 2 | GE0/0/0 CE1 (10.10.1.1/30), GE0/0/1 R3 (10.20.1.2/30) |
| R3 | P | 3.3.3.3/32 | 3 | 10.20.1.1/30 ve 10.30.1.1/30 |
| R4 | PE2 | 4.4.4.4/32 | 4 | R3 (10.30.1.2/30), GE0/0/1 CE2 (10.40.1.1/30) |
| R5 | CE2 | 5.5.5.5/32 | - | GE0/0/0 10.40.1.2/30 |
AS 65000 (PE’ler arasında iBGP). VPN instance’lara ben VRFtoCE1 ve VRFtoCE2 adını verdim, isim sadece cihaz içinde anlamlı. İki PE’de de RD 65000:100 ve RT 65000:100 (hem import hem export). SRGB’yi router’larda farklı bıraktım: R2 16500’den, R3 20000’den, R4 17000’den başlıyor. Etiket SRGB tabanı artı index olduğu için R2’nin kendi etiketi 16502, R3’ünki 20003, R4’ünki 17004 çıkıyor.
3. Kurulum
Sıra: önce IP, OSPF ve SR (çekirdek), sonra MP-BGP, sonra VPN instance ve PE-CE.
3.1 Çekirdek: IP, OSPF, SR (R2 için örnek)
system-view
sysname R2
interface LoopBack0
 ip address 2.2.2.2 32
quit
mpls lsr-id 2.2.2.2
mpls
quit
segment-routing
quit
ospf 1 router-id 2.2.2.2
 opaque-capability enable
 segment-routing mpls
 segment-routing global-block 16500 17499
 area 0
  network 2.2.2.2 0.0.0.0
  network 10.20.1.0 0.0.0.3
 quit
quit
interface LoopBack0
 ospf prefix-sid index 2
quit
SRGB’nin bitişini kendi planına göre ver. Arayüzlerde mpls ldp yok, hatta mpls bile yazmadım. R3 ve R4’te aynısı kendi adresleri, SRGB’leri ve index’leriyle (3 ve 4).
Buradan sonrasına geçmeden üç şeye bakmak lazım: display ospf peer brief (komşuluklar Full mu), display segment-routing prefix mpls forwarding (diğer router’ların SID’leri geliyor mu) ve ping -a 2.2.2.2 4.4.4.4. Ping gidiyorsa BGP için loopback hazır demektir.
3.2 MP-BGP: sadece R2 ile R4 konuşuyor
bgp 65000
 router-id 2.2.2.2
 peer 4.4.4.4 as-number 65000
 peer 4.4.4.4 connect-interface LoopBack0
 ipv4-family vpnv4
  peer 4.4.4.4 enable
 quit
quit
R4’te router-id 4.4.4.4 ve peer 2.2.2.2. P (R3) BGP’ye hiç girmiyor. Müşteri rotalarından haberi bile yok, sadece etiketlere bakıp paketi geçiriyor.
3.3 VPN instance ve PE-CE (R2)
ip vpn-instance VRFtoCE1
 ipv4-family
  route-distinguisher 65000:100
  vpn-target 65000:100 export-extcommunity
  vpn-target 65000:100 import-extcommunity
 quit
quit
interface GigabitEthernet0/0/0
 ip binding vpn-instance VRFtoCE1
 ip address 10.10.1.1 255.255.255.252
quit
ip route-static vpn-instance VRFtoCE1 192.168.1.0 255.255.255.0 10.10.1.2
bgp 65000
 ipv4-family vpn-instance VRFtoCE1
  import-route static
 quit
quit
Sıra önemli: ip binding IP’den önce gelir, tersini yaparsan bağlama anında arayüzdeki IP silinir. CE’lerde sadece adres ve karşı LAN için statik rota var. R4 tarafı aynısı, VRFtoCE2, GE0/0/1, 10.40.1.1 ve 192.168.2.0.
4. Nerede takıldım
Burası yazının asıl kısmı, çünkü birkaç farklı şey üst üste geldi.
PE’ye default route yazmışım. İlk denemede VPN instance’a 0.0.0.0/0 statik rota yazdım, yanında da import-route static vardı. Ne oldu: BGP’ye LAN değil default gitti. Karşı PE spesifik LAN’ı hiç görmedi. Düzelttim: PE’de LAN’ı kendi prefix’iyle yaz, default’u sil. (Bu simülatörde undo ip route-static vpn-instance ... next hop’u da istiyor, onu yazmadan silmiyor.)
R4’te VPNv4 ailesini açmamışım. BGP oturumu Established görünüyordu ama R4’ün VPNv4 tablosunda karşı PE’den hiç rota yoktu:
[R4] display bgp vpnv4 all routing-table
 Total number of routes from all PE: 0
 Route Distinguisher: 65000:100

 *>    192.168.2.0/24     0.0.0.0         0                    0      ?
Sadece kendi LAN’ı vardı. R2’de VPNv4 tarafı tamamdı. display current-configuration configuration bgp yazınca R4’te ipv4-family vpnv4 bloğunun hiç olmadığını gördüm. peer 2.2.2.2 enable sadece unicast ailesinde kalmıştı. Normal BGP oturumu kalkıyor ama VPNv4 adres ailesi iki tarafta da açık olmadığı için VPN rotası akmıyor. Burada bir ayrım var: display bgp peer genel oturumu, display bgp vpnv4 all peer ise VPNv4 ailesindeki komşuları gösterir. Gerçek bir VRP’de VPNv4 ailesi açık değilse o komşuyu VPNv4 çıktısında Established görmeyi beklemem, simülatörün bu konudaki davranışı gerçek cihazla birebir olmayabilir. VPNv4 bloğunu açıp peer 2.2.2.2 enable yazınca sayaç 1 oldu, ama tabloda hâlâ yalnızca kendi LAN’ı vardı.
Tünel politikası. Sayaç 1 olduğu halde rota tabloya girmiyordu. Sebep, alınan VPN rotasının next hop’una (2.2.2.2) hangi tünelle gidileceğinin söylenmemesiydi. LDP olan çekirdekte buna genelde gerek kalmıyor, çünkü varsayılan olarak klasik MPLS LSP’ler (benim lab’ımda LDP LSP) kullanılıyor. SR-MPLS tünelinin seçilmesi için platforma ve yazılım sürümüne göre tünel politikası ya da bir SR tünel tercihi yapılandırması gerekebiliyor, yani VPN instance’a bunu açıkça söylemek gerekiyor.
Bir şeyi dürüstçe yazayım: gerçek VRP’de bu durumda alınan VPNv4 rotasının BGP tablosunda görünüp, uygun bir transport tüneline çözülemediği için VRF yönlendirme tablosuna yüklenmediğini düşünüyorum, ama gerçek cihazda denemedim. Simülatör ise rotayı hiç göstermiyor, sadece sayaç artıyor. Pratik ders şu: BGP’de rotanın görünmesi ile VRF tablosuna yüklenmesi iki ayrı tablo, ikisine de ayrı bakmak lazım.
4.1 Çözüm
İki PE’de de:
tunnel-policy SRP
 tunnel select-seq sr-lsp load-balance-number 1
quit
ip vpn-instance VRFtoCE1
 ipv4-family
  tnl-policy SRP
 quit
quit
R4’te instance adı VRFtoCE2. Üç satırın işi şu: tunnel-policy SRP bir kural defteri açıyor (adı serbest), tunnel select-seq sr-lsp içine “SR tünelini seç, bir yol yeter” yazıyor, tnl-policy SRP o defteri VPN instance’a bağlıyor. Bağlamazsan defter yazılmış olur ama kullanılmaz.
Huawei’nin kendi örneği başka bir yol da gösteriyor: global segment-routing altında tunnel-prefer segment-routing. Onu denemedim, bu yazıda politika yolunu kullandım.
4.2 Dört ayrı aşama
Bu lab bana şunu öğretti: aşağıdakiler dört farklı şey ve her birinin kendi kontrolü var.
| Aşama | Ne demek | Nereye bakılır |
|---|---|---|
| 1 | BGP oturumu kuruldu | display bgp peer |
| 2 | VPNv4 rotası öğrenildi | display bgp vpnv4 all routing-table |
| 3 | Rota VRF tablosuna yüklendi | display ip routing-table vpn-instance VRFtoCE1 |
| 4 | Trafik MPLS üzerinden taşınıyor | CE’den CE’ye ping |
Bu yazıdaki hataların her biri farklı bir aşamada takıldı: ilk ikisi 2. aşamada, tünel politikası eksikliği 3. aşamada. SR tünelinin kendisini de ayrıca display tunnel-info all ile, OSPF komşuluğunu display ospf peer brief ile, SID’leri display segment-routing prefix mpls forwarding ile kontrol edebilirsin.
5. Çalıştığını gösteren çıktılar
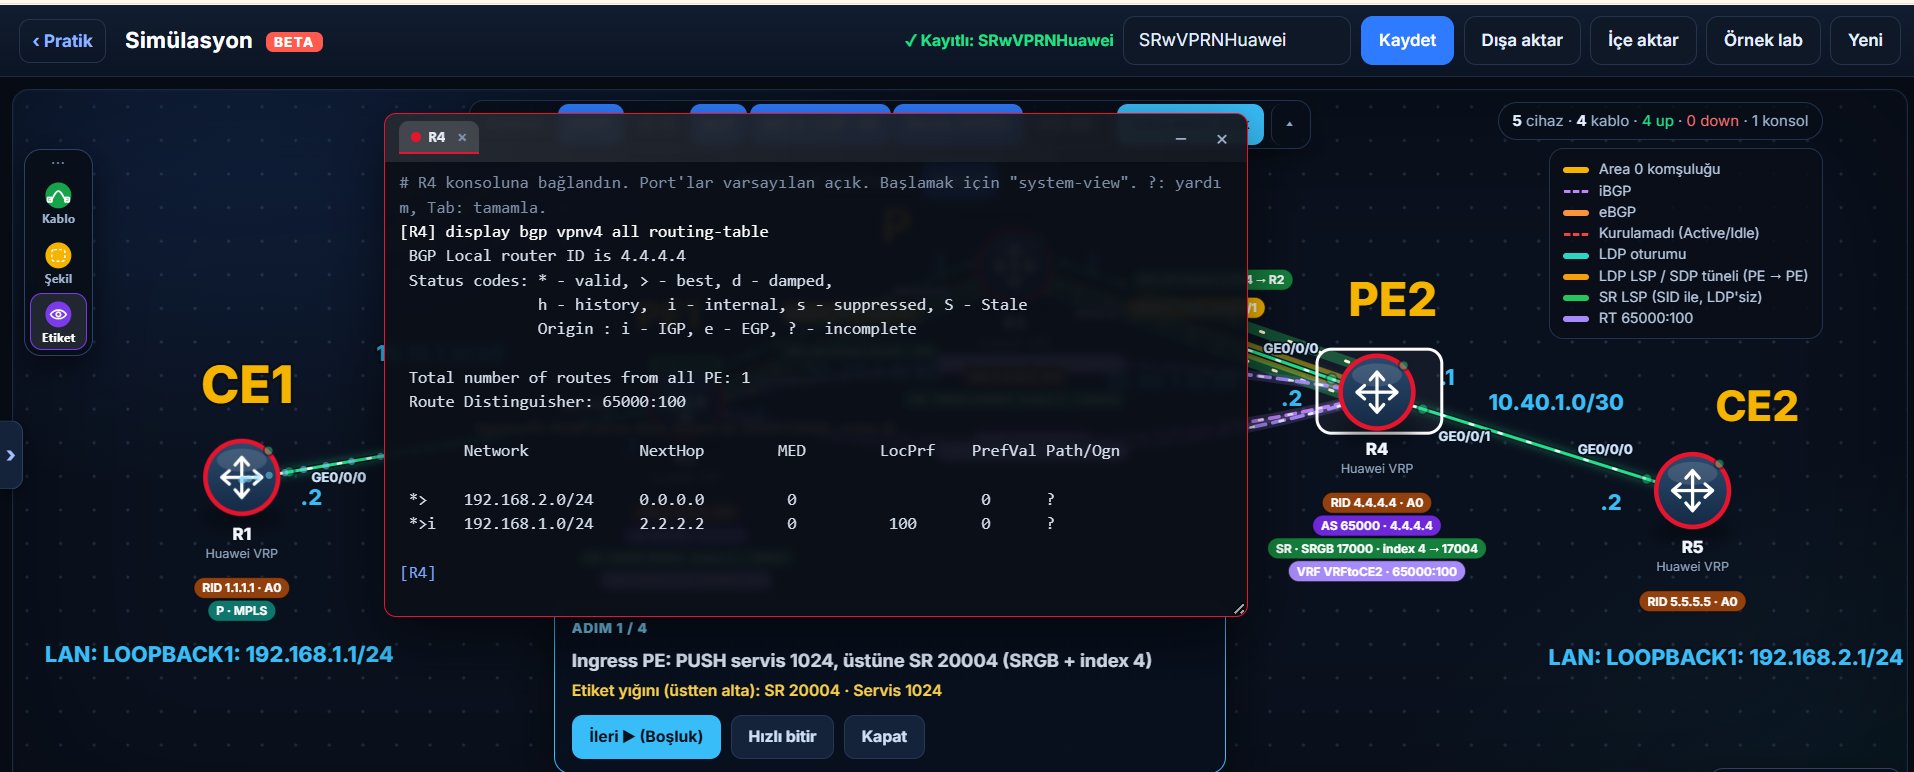
R4’ün VPNv4 tablosunda artık iki rota var. Biri kendi LAN’ı, diğeri R2’den gelen 192.168.1.0/24, next hop 2.2.2.2:
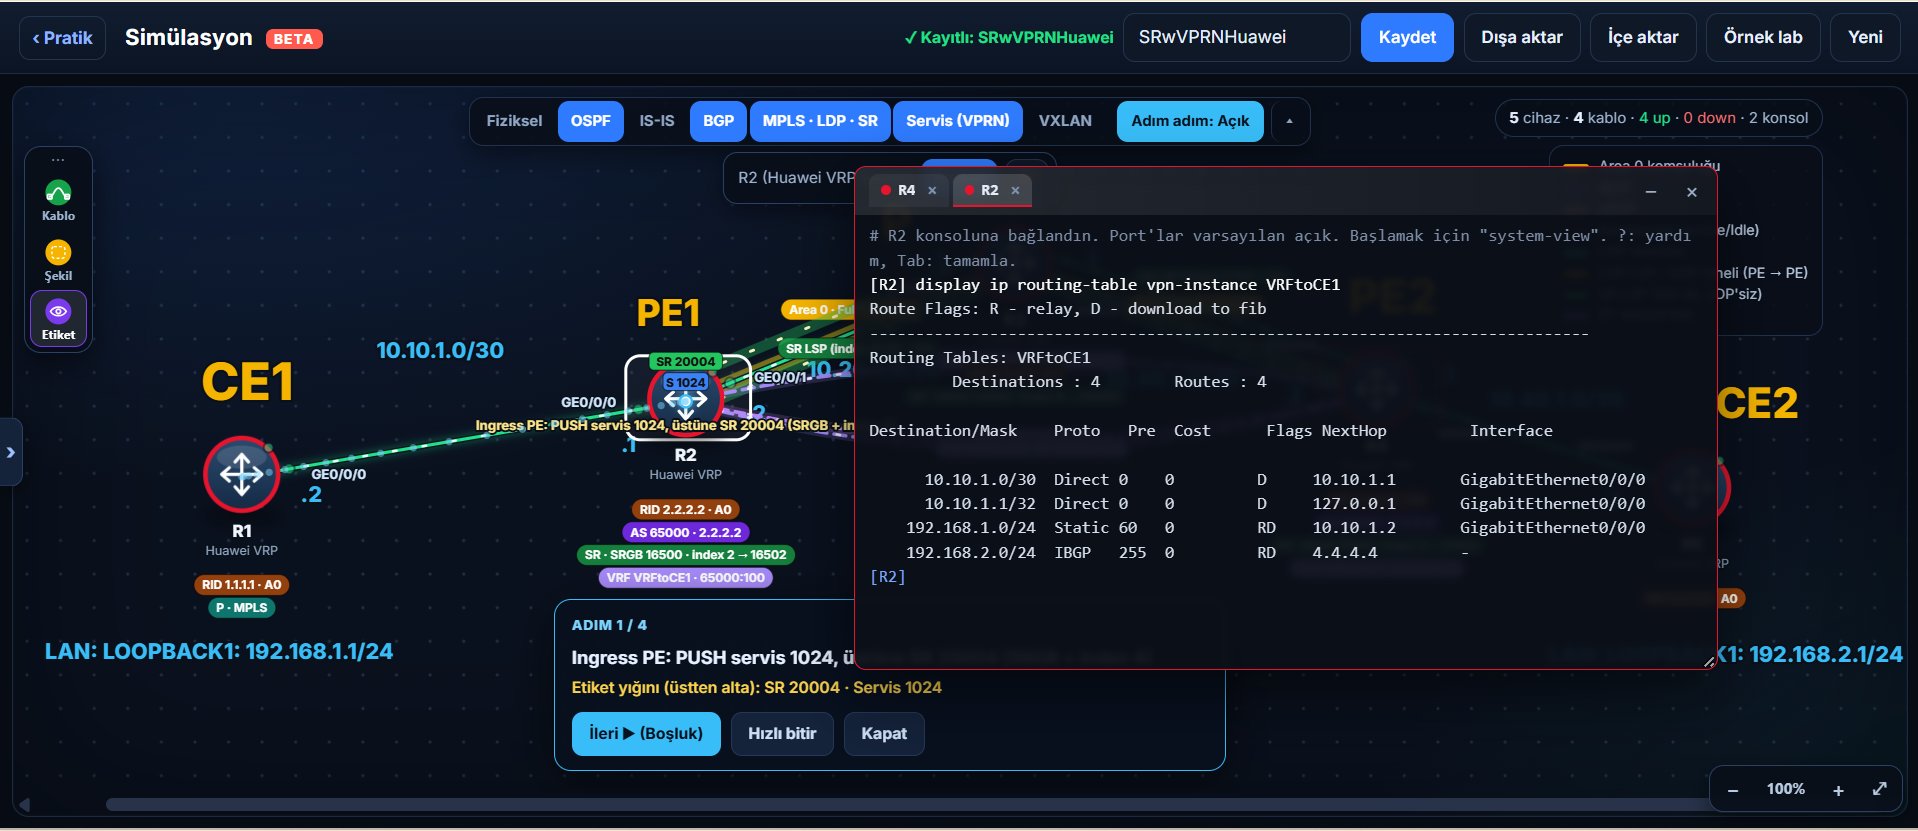
R2’nin VPN instance tablosuna da karşı LAN düşüyor. Son satırdaki IBGP, next hop 4.4.4.4:
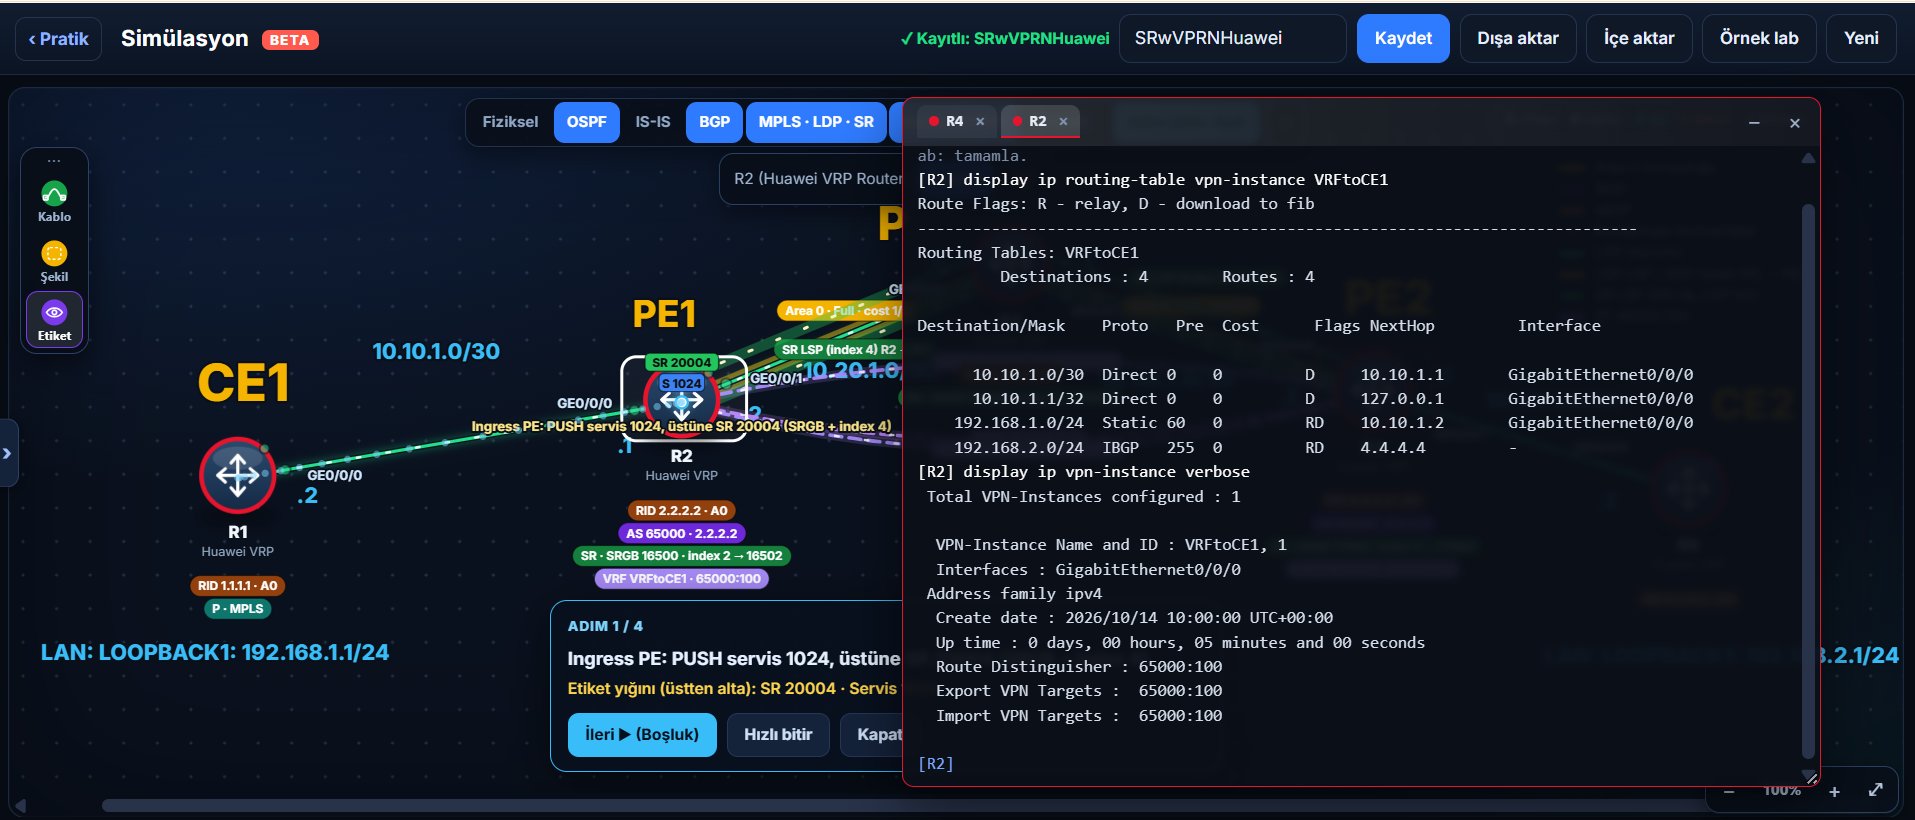
Aynı konsolda VPN instance’ın RD ve RT’leri. İki PE’de de 65000:100 yazıyor:
Son olarak CE’den CE’ye ping. R5’ten R1’in LAN’ına, kendi LAN adresimle:
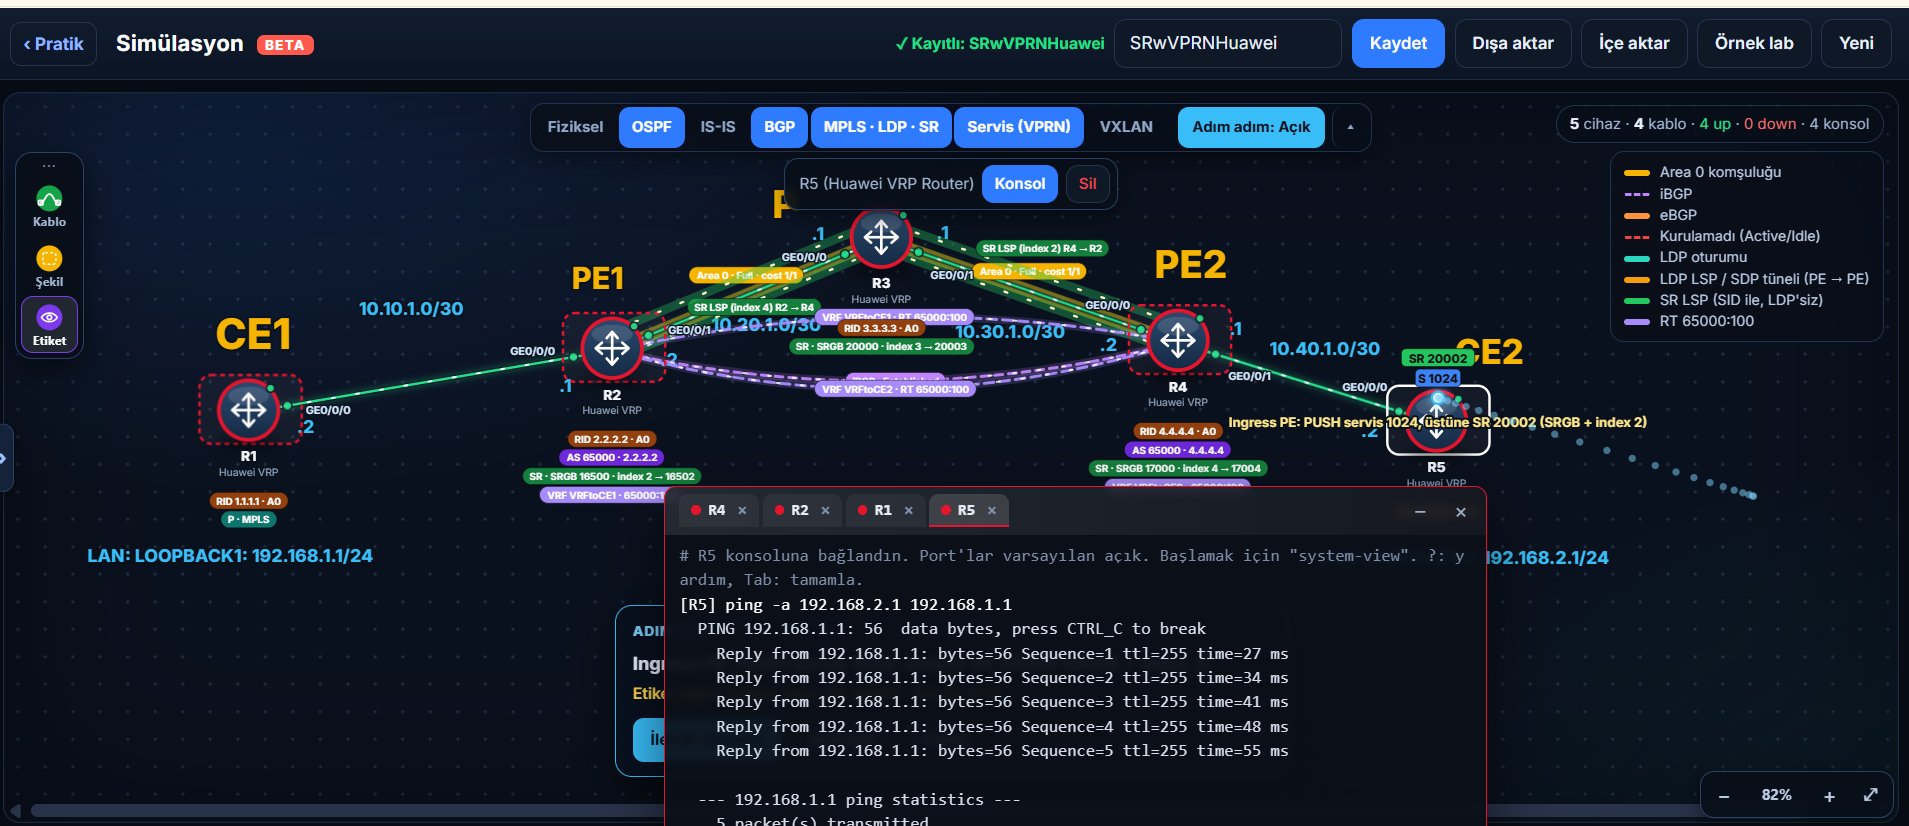
Topoloji ekranında etiket yığını da görünüyor. R2’den çıkan pakette üstte SR etiketi 20004, altta servis etiketi 1024. 20004 çünkü komşu R3’ün SRGB’si 20000’den başlıyor ve hedef index 4. R5’ten R1’e doğru trafik gittiğinde etiketi R5 değil, ingress PE olan R4 ekliyor (R5 bir CE, etiketle uğraşmaz). R4, R2’nin Prefix-SID’ine karşılık gelen etiketi koyuyor. Paketi ilk alacak komşu R3 olduğu için R3’ün SRGB’si (20000) ve R2’nin index’i (2) kullanılıyor: üstte 20002.
6. Sonradan fark ettiğim küçük şeyler
PE’den CE’ye ping atarken ping -vpn-instance VRFtoCE1 10.10.1.2 yazmak gerekiyor, düz ping global tabloya bakıyor ve orada o rota yok. PE-CE arayüzü VPN’e bağlı olduğu için.
İki PE’de aynı RD kullandım. Bu lab’da her LAN tek PE’de olduğu için sorun çıkarmadı. Aynı prefix farklı PE’lerden duyurulacaksa PE başına farklı RD vermek önemli, çünkü BGP o zaman bu yolları ayrı VPNv4 rotaları olarak taşıyabiliyor. RT’nin iki tarafta aynı olması ise doğru.
7. Kendin dene
Aynı senaryo sitede iki sürümde hazır:
- Kısa sürüm: çekirdek, VPN ve MP-BGP kurulu gelir, tünel politikası eksiktir.
- Sıfırdan sürüm: router’lar boş başlar, her şeyi sen kurarsın.
Serinin tamamı: Sıfırdan MPLS.