Bu yazı CCNP yol haritasındaki ENCOR 350-401 · 1.1.a maddesidir: High-level designs: 2-tier, 3-tier, fabric, cloud. Konfigürasyon yok, tasarım düşüncesi var. Sınavda da bu madde “hangi durumda hangisi” sorusu olarak gelir.
1. Soru aslında tek: kablolar nereye gitsin?
Bir binada yüzlerce kullanıcı, onlarca switch var. Bunları birbirine ve dışarıya nasıl bağlayacaksın? Hepsini tek bir switch’e bağlarsan o switch gidince herkes gider. Herkesi herkese bağlarsan kablo ormanı olur. Tasarım dediğimiz şey, bu iki uç arasında büyüyebilen, bozulduğunda dağılmayan ve değiştirmesi kolay bir düzen bulmaktır.
Benzetme olarak şehir ulaşımını düşün. Mahalle durakları, ilçe aktarma merkezleri ve şehir merkezi terminali. Her tasarım bu üçünün nasıl dizildiğiyle ilgili.
2. 3 katmanlı tasarım: erişim, dağıtım, çekirdek
Cisco’nun kampüs tasarım rehberi kablolu LAN’ı üç katmana böler:
- Erişim (access): Kullanıcının ve cihazın ağa girdiği yer. Kablolu portlar, Wi-Fi erişim noktaları. Mahalle durağı.
- Dağıtım (distribution): Erişim switch’lerini toplar. Servislere, WAN’a ve internet çıkışına bağlantı da buradan verilir. İlçe aktarma merkezi.
- Çekirdek (core): Dağıtım katmanlarını birbirine bağlar. Rehberin ifadesiyle çekirdeğe giriş çıkış yalnızca Layer 3’tür. Şehir merkezi terminali, işi sadece hızlı taşımaktır.
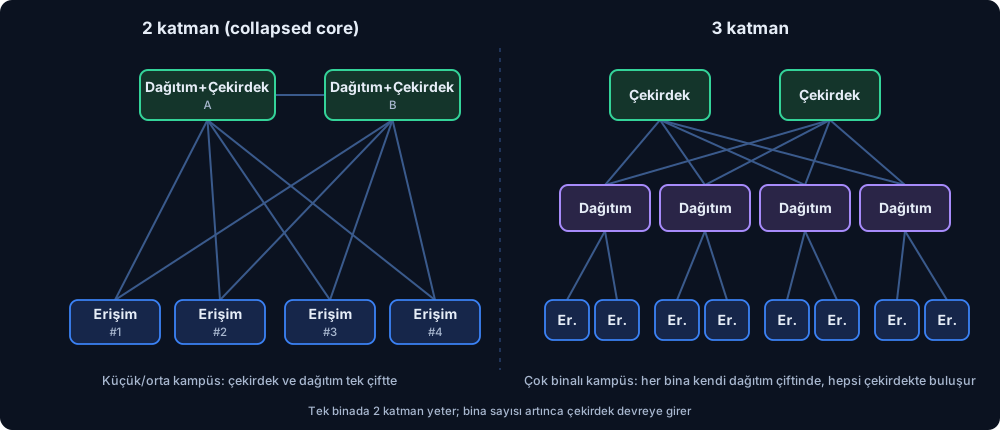
Neden çekirdek ayrı bir katman? Rehberin verdiği rakam çok açıklayıcı: N tane dağıtım bloğunu birbirine doğrudan bağlarsan N×(N−1)/2 link gerekir. Araya çekirdek koyarsan her dağıtım çekirdeğe iki link ile bağlanır, yani N×2. Üç bina için fark küçük, on bina için çok büyük. Çekirdek, bağlantı sayısını doğrusal tutar.
3. 2 katmanlı tasarım: collapsed core
Küçük bir kampüste ayrı çekirdek switch’i almak israf olur. Çözüm: dağıtım ve çekirdek rollerini aynı switch çiftine yüklemek. Buna collapsed core (çökmüş çekirdek) denir. Erişim switch’leri doğrudan bu çifte bağlanır. Aynı otobüs terminali hem ilçe aktarmasını hem şehir merkezini üstleniyor.
Ne zaman 3 katmana geçilir? Rehberin saydığı işaretler:
- Birbirine bağlanan en az üç dağıtım bloğu olduğunda çekirdek düşünülmeye başlanır.
- Dağıtım platformunun port sayısı ve bant genişliği yetmediğinde.
- Her servis tek platformda toplandığında hata alanı (failure domain) büyür. Bir yanlış değişiklik herkesi etkiler.
- Erişim switch’leri çok sayıda binaya dağıldığında tek merkeze çekilen fiber sayısı artar.
Tek binalı bir yerde erişim + dağıtım yeterli olabilir. Çok binalı kampüste büyük olasılıkla üçü de gerekir.
4. Routed access: Layer 3’ü erişime indirmek
Klasik tasarımda erişim ile dağıtım arasında Layer 2 vardır ve spanning-tree döngüleri engellemek için bazı linkleri bloklar. Routed access’te Layer 3 sınırı erişim switch’ine iner. Rehberdeki artılar:
- STP döngüsü ve bloklanmış link yok, iki uplink de aktif.
- Daha az protokol, daha basit yakınsama.
Bedeli de var: Layer 2 alanı tek kablolama dolabıyla sınırlı kalır, erişim switch’i yönlendirme yapabilmeli ve IP planı daha dikkat ister. Rehber, birçok kurumun dolaplar arası Layer 2’ye ihtiyaç duyduğunu da not ediyor. İşte fabric tam bu noktada devreye giriyor.
5. Fabric: yollar eşit, kurallar yazılımda
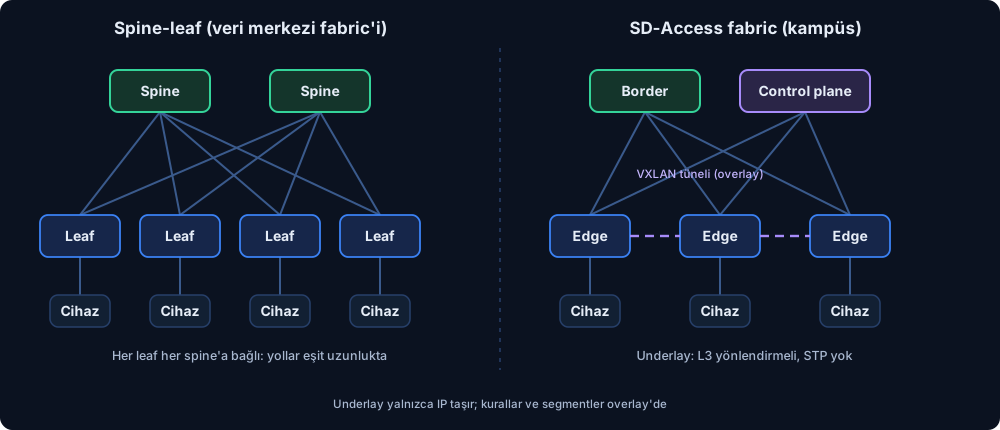
Fabric, “altta basit bir IP ağı, üstte istediğin Layer 2/3 servisleri” fikridir. İki yüzü var.
5.1 Spine-leaf
Veri merkezlerinin klasik düzeni. Her leaf her spine’a bağlanır, leaf’ler birbirine bağlanmaz. Sonuç: iki leaf arasındaki her yol aynı uzunlukta (leaf → spine → leaf), kapasiteyi artırmak için spine eklemek yeterli. Metro hattı gibi düşün: her istasyondan her istasyona aynı sayıda aktarma.
5.2 SD-Access (kampüs fabric’i)
Cisco SD-Access, routed access’in üstüne bir fabric overlay koyar ve bunu Catalyst Center (eski adıyla DNA Center) ile otomatikleştirir. Tasarım rehberindeki ana parçalar:
| Parça | Rolü |
|---|---|
| Underlay | Routed Layer 3 noktadan noktaya linkler. STP yok. LAN Automation ile IS-IS kurulur, elle OSPF/EIGRP de olur. Linklerde VXLAN yüküne yer için MTU 9100 önerilir, alt sınır 1550. |
| Overlay | Sanal ağlar (VN, bir VRF’tir) ve VXLAN ile taşınan trafik. VXLAN en az 50 bayt ek yük getirir. |
| Edge node | Erişim katmanı. Uç cihazı kontrol düzlemine kaydeder, anycast gateway’dir, VXLAN kapsülleme/açma yapar. |
| Control plane node | LISP map server/resolver. “Bu cihaz (EID) hangi edge’in arkasında (RLOC)?” sorusunun cevabını tutar. Aktif/aktif iki adet önerilir. |
| Border node | Fabric’i dış dünyaya bağlar. Çıkış kapısıdır. |
| Politika | SGT (16 bit grup etiketi) ile kimlik/grup tabanlı segmentasyon, TrustSec ile entegre. |
Kilit fikir kimlik ile konumu ayırmak: cihazın IP’si (EID) bir yerdir, hangi edge’in arkasında olduğu (RLOC) başka. Cihaz kablo değiştirse bile politikası ve adresi onunla gelir. Rehber ayrıca açık standartlı alternatif olarak BGP EVPN VXLAN‘ı da anıyor: çok üreticili ortamlarda tam SD-Access otomasyonu gerekmiyorsa seçilebilir.
Bir de fabric site terimi var: kendi border, control plane ve edge node’ları olan lokasyon.
6. Bulut tasarımı
Bulut katmanları değiştirmez, bir tarafı kiralık yapar. Kurumsal ağ açısından bakılacak noktalar:
- Sanal ağ: Bulutta sana ayrılmış izole bir IP alanı (VPC/VNet gibi) ve alt ağlar. Kendi adres planını bununla çakıştırmamalısın.
- Bağlantı: Kampüs/şube ile bulut arasında IPsec VPN, özel hat ya da SD-WAN. Ağın “bulut kenarı” artık tasarımın bir parçasıdır.
- Sorumluluk paylaşımı: Fiziği sağlayıcı yönetir, trafiğin yönlendirmesini, güvenliğini ve segmentini sen tasarlarsın.
- Birden çok bulut ve şube: Her şubeyi tek tek bulutla bağlamak yerine merkezi bir yönetim/kenar katmanı kullanmak (SD-WAN gibi, ENCOR 1.2) tasarımı sade tutar.
Bu madde için ayrıntıya girmeden şunu bil: bulut, ağın bir uzantısı olarak tasarlanır, yani kimlik, segmentasyon ve adres planı kampüsle uyumlu olmalıdır.
7. Hangisini ne zaman seçerim?
| Durum | Tasarım |
|---|---|
| Tek bina, küçük/orta ölçek | 2 katman (collapsed core) |
| Çok bina, ≥3 dağıtım bloğu, büyüme bekleniyor | 3 katman |
| Dolaplar arası L2 + güçlü segmentasyon + otomasyon | SD-Access fabric |
| Veri merkezi, yatay trafik yoğun | Spine-leaf |
| Çok üreticili, açık standart istiyorum | BGP EVPN VXLAN |
| Uygulamalar bulutta | Bulut bağlantısı + SD-WAN ile uyumlu tasarım |
8. Simülasyon: kendi elinle dene
Üç küçük deney: çekirdek link sayısını nasıl düşürüyor, bir switch gidince kim etkileniyor, SD-Access’te cihaz taşınınca ne değişiyor.
9. Kendini sına
- 6 dağıtım bloğunu doğrudan bağlamak kaç link ister, çekirdekle kaç? (15 ve 12)
- Collapsed core’da hangi iki rol birleşir? (dağıtım + çekirdek)
- SD-Access’te “cihaz hangi edge’in arkasında” bilgisini kim tutar? (control plane node, LISP)
- Routed access’in STP’ye göre kazancı? (bloklanan link yok, iki uplink aktif)
Kaynaklar
- Cisco Campus LAN and Wireless LAN Solution Design Guide
- Cisco Software-Defined Access Design Guide
- ENCOR 350-401 v1.2 blueprint (PDF)
Bulut bölümü genel tasarım bilgisidir, Cisco rehberlerinden alıntı değildir. Bir sonraki madde: 1.1.b, yüksek erişilebilirlik.